

Как составить политику конфиденциальности для приложения: что это такое и зачем она нужна


Модераторы Google Play, App Store и RuStore проверяют политику конфиденциальности одной из первых. Приложение может быть готово технически, но релиз остановится, если ссылка на политику не открывается, текст расходится с тем, что указано в консоли разработчика, или в нем не упомянуты данные, которые собирают подключенные SDK.
Разберем, какие требования к политике конфиденциальности предъявляют российский закон, зарубежное регулирование и магазины приложений, на каких этапах чаще всего ошибаются и как пройти модерацию с первого раза.


Содержание
- Нужна ли политика конфиденциальности, если приложение ничего не собирает
- 152-ФЗ для мобильных приложений: что требует закон
- Какие штрафы грозят за нарушения
- Что говорит ГОСТ Р 702.5.009-2024
- Какие требования Google Play к политике конфиденциальности
- Форма удаления аккаунта Google Play: как ее сделать и что в ней запрашивать
- Требования App Store Privacy Policy: что проверяет Apple
- Privacy Policy URL в App Store: что писать?
- Политика конфиденциальности RuStore: что нужно для модерации
- Чем отличаются требования Google Play, App Store и RuStore к конфиденциальности
- GDPR для мобильных приложений: нужно ли соблюдать GDPR и CCPA, если приложение российское
- Почему отклонили приложение из-за политики конфиденциальности
- Шаблон политики конфиденциальности для приложения и генератор: можно ли ими пользоваться
- Что должно быть в политике конфиденциальности мобильного приложения
- Вместо итога
Нужна ли политика конфиденциальности, если приложение ничего не собирает
Да. Google Play прямо требует политику даже от приложений без доступа к личным данным, а Apple — от всех приложений без исключения. К тому же данные почти всегда собирают встроенные SDK.
В правилах Google Play сказано: «Даже если приложение не имеет доступа к личным и конфиденциальным данным, у него должна быть политика конфиденциальности». Правила App Store (п. 5.1.1(i) App Review Guidelines) требуют, чтобы у всех приложений была ссылка на политику конфиденциальности — и в App Store Connect, и внутри приложения.
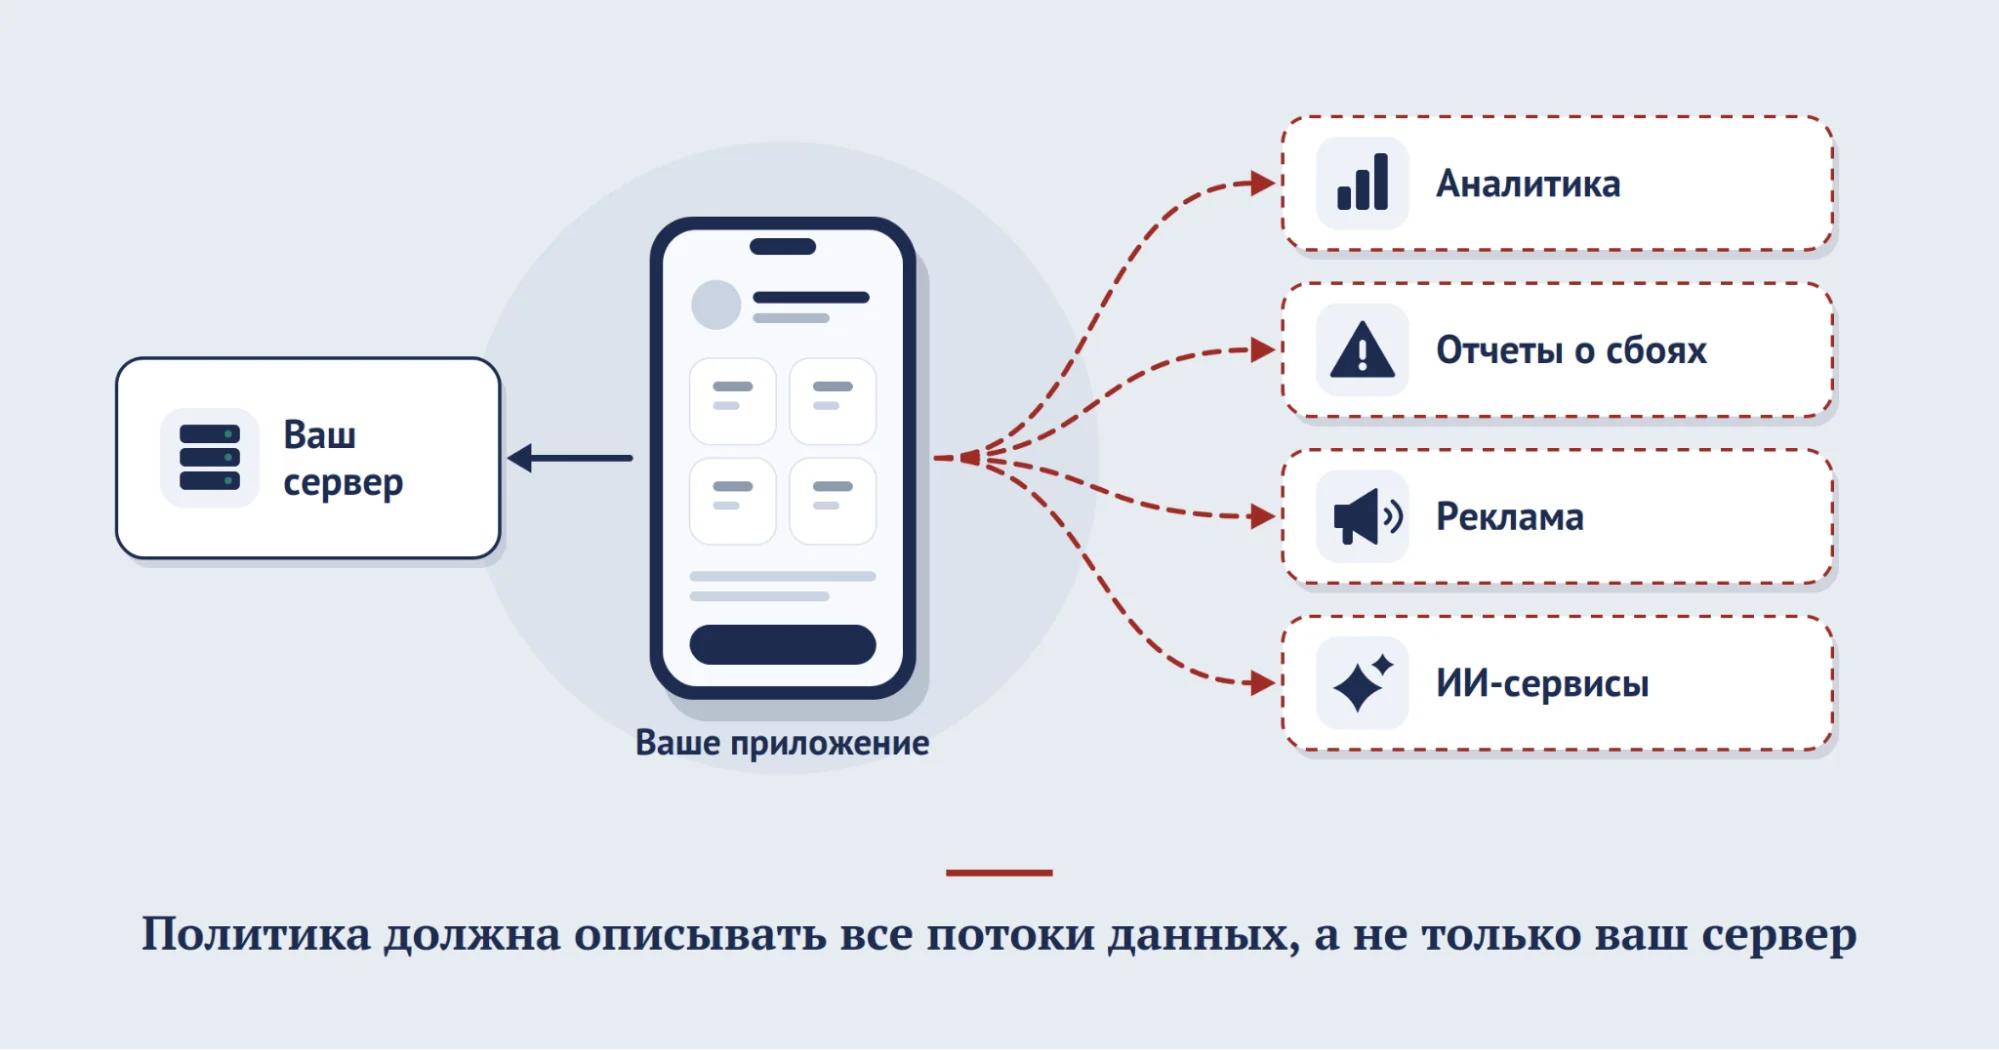
В некоторых случаях разработчик может быть уверен, что его приложение ничего не передает на сервер. Однако если подключены аналитика, отчеты о сбоях или рекламная сеть, данные уходят поставщикам этих сервисов, а магазины считают это сбором данных вашим приложением. Это, в свою очередь, без необходимой документации может стать основанием для отказа во включении приложения в магазин.
Магазины прямо возлагают ответственность за SDK на разработчика:
- Google Play требует убедиться, что код SDK и процессы обработки данных на стороне поставщика соответствуют правилам магазина. В частности, поставщик не должен продавать данные, полученные из вашего приложения. Это же правило распространяется на сторонние интеграции ИИ.
- Apple указывает, что вы отвечаете за соответствие правилам всего содержимого приложения, включая рекламные сети, аналитические сервисы и сторонние SDK. В анкете App Store Connect нужно указать данные, которые собирают «сторонние партнеры». Передачу данных третьим лицам, в том числе сторонним ИИ-сервисам, нужно явно раскрыть и получить на нее разрешение пользователя (п. 5.1.2(i)).
- RuStore требует указать в декларации все пользовательские данные, которые отправляются с устройства через библиотеки или SDK, независимо от того, кому передается информация — разработчику или третьему лицу. Кроме того, в консоли нужно задекларировать все рекламные SDK, рекламные сети и медиаторы; незадекларированные рекламные SDK запрещены (п. 9.4 Правил модерации RuStore)
В документации Apple есть наглядный пример по Google Mobile Ads SDK в конфигурации по умолчанию. Точную и приблизительную геолокацию он собирает, если включена опция location и пользователь дал разрешение, а идентификатор устройства — если пользователь разрешил доступ к IDFA. Значит, одно и то же приложение может собирать разные данные в зависимости от настроек SDK, и политика должна описывать именно вашу конфигурацию. Сведения о том, как поставщики SDK работают с данными, Google рекомендует проверять в Play SDK Index.

152-ФЗ для мобильных приложений: что требует закон
Если приложение обрабатывает персональные данные граждан РФ, его владелец становится оператором. Как правило, он обязан уведомить Роскомнадзор, опубликовать политику, иметь правовое основание обработки (чаще всего — отдельное согласие пользователя), обеспечить запись и хранение персональных данных граждан РФ в российских базах данных, защищать данные и выполнять запросы пользователей в установленные сроки.

Для приложения основные обязанности выглядят так.
Публикация политики. Оператор, который собирает персональные данные через информационно-телекоммуникационные сети, обязан опубликовать в соответствующей сети документ о своей политике обработки персональных данных и сведения о реализуемых требованиях к их защите, а также обеспечить к ним доступ (ч. 2 ст. 18.1).
Уведомление Роскомнадзора. Оператор обязан уведомить Роскомнадзор о намерении обрабатывать персональные данные до начала обработки (ст. 22). Исключения, которые остались в законе после 1 сентября 2022 года, к мобильным приложениям практически не применимы: например, освобождение касается обработки исключительно без средств автоматизации. В уведомлении, помимо прочего, указываются место нахождения базы данных с персональными данными граждан РФ и сведения о трансграничной передаче. RuStore обязывает разработчиков соблюдать требования законодательства, связанные со статусом оператора персональных данных, и по запросу магазина представлять документы, подтверждающие соблюдение законодательства о персональных данных (разд. 5 и п. 5.2 Правил модерации RuStore).
Отдельное согласие. Согласие должно быть конкретным, предметным, информированным, сознательным и однозначным. В редакции Федерального закона от 24.06.2025 № 156-ФЗ появилось еще одно требование: согласие оформляется отдельно от иной информации и документов, которые подтверждает или подписывает пользователь (ч. 1 ст. 9). Одна галочка «Принимаю пользовательское соглашение, политику конфиденциальности и даю согласие на обработку данных» этому требованию не отвечает. Политика и согласие — разные документы: политика информирует, а согласие служит правовым основанием обработки.
Локализация. При сборе персональных данных, в том числе через интернет, запись, систематизация, накопление, хранение, уточнение и извлечение персональных данных граждан РФ с использованием баз данных за пределами России не допускаются, за исключением случаев, указанных в п. 2, 3, 4 и 8 ч. 1 ст. 6 (ч. 5 ст. 18 в редакции Федерального закона от 28.02.2025 № 23-ФЗ). Если регистрационные данные пользователей сразу попадают в облачную базу за пределами России, требование нарушается уже на этапе сбора, и компании грозит штраф.
Трансграничная передача. Если данные передаются иностранным компаниям, в том числе поставщикам зарубежных сервисов, оператор до начала передачи обязан отдельно уведомить Роскомнадзор (ч. 3 ст. 12).

Какие штрафы грозят за нарушения
Ответственность установлена ст. 13.11 КоАП РФ. Вот суммы для юридических лиц по нарушениям, которые чаще всего встречаются в мобильных приложениях:
| Нарушение | Часть ст. 13.11 КоАП | Штраф для юридических лиц |
| Обработка в случаях, не предусмотренных законом, или несовместимая с целями сбора | ч. 1 (повторно — ч. 1.1) | от 150 до 300 тыс. руб. (повторно — от 300 до 500 тыс. руб.) |
| Неопубликование политики или сведений о мерах защиты | ч. 3 | от 30 до 60 тыс. руб. |
| Неисполнение в срок требования субъекта или Роскомнадзора об уточнении, блокировании или уничтожении неполных, устаревших, неточных, незаконно полученных или избыточных данных | ч. 5 | от 50 до 90 тыс. руб. |
| Нарушение требования о локализации | ч. 8 (повторно — ч. 9) | от 1 до 6 млн руб. (повторно — от 6 до 18 млн руб.) |
| Неуведомление Роскомнадзора о намерении обрабатывать данные | ч. 10 | от 100 до 300 тыс. руб. |
| Неуведомление об утечке | ч. 11 | от 1 до 3 млн руб. |
| Утечка — в зависимости от числа субъектов или идентификаторов | ч. 12–14 | от 3 до 15 млн руб. |
| Повторная утечка | ч. 15 | от 1 до 3 % выручки, но не менее 20 млн и не более 500 млн руб. |
Что говорит ГОСТ Р 702.5.009-2024
В 2024 году был утвержден ГОСТ, который устанавливает некоторые требования в отношении конфиденциальности данных.
С 1 декабря 2024 года действует национальный стандарт ГОСТ Р 702.5.009-2024 «Мобильные приложения для смартфонов. Потребительские испытания», разработанный Роскачеством. Он устанавливает требования, по которым оцениваются приложения при потребительских испытаниях, и не применяется для обязательной оценки соответствия. ГОСТ применяется на добровольной основе. Стандарт требует:
- иметь однозначно трактуемую политику конфиденциальности в приложении или прямую ссылку на нее;
- сообщать, к каким сведениям приложение получает доступ, какие данные собираются и передаются, как они используются, хранятся, как происходит защита персональных данных и кто может получить к ним доступ;
- сопровождать политику сокращенной версией, в которой существенные условия изложены простым языком;
- давать пользователю возможность отказаться от сбора данных и объяснять, используется ли его информация для рекламы;
- если в приложении есть регистрация — позволять удалить учетную запись и персональные данные через функциональность самого приложения;
- размещать ссылку на политику и сайт разработчика на странице приложения в магазине.
Какие требования Google Play к политике конфиденциальности
Ссылка на политику должна быть и в Play Console, и в самом приложении. Документ описывает все данные, которые приложение получает и передает, содержит сведения о разработчике и правила хранения и удаления данных. Он должен открываться по публичной ссылке (не PDF) без ограничений по геозоне и совпадать с разделом «Безопасность данных».
Требования Google Play к политике конфиденциальности изложены в разделе «Данные пользователя» Правил программы для разработчиков. Политика должна содержать:
- информацию о разработчике и контактном лице по вопросам конфиденциальности или о механизме подачи запросов;
- типы личных и конфиденциальных данных, которые приложение получает, собирает, использует и передает, а также сведения о том, кто получает к ним доступ;
- описание процедур безопасной обработки данных;
- правила хранения и удаления данных;
- явное указание на то, что это политика конфиденциальности (например, в заголовке).
В политике нужно указать название приложения или разработчика, которые указаны на странице в Google Play. Описывать нужно все данные, а не только те, что отражены в разделе «Безопасность данных».
К ссылке у Google отдельные требования: она должна быть активной и общедоступной, документ — открываться без ограничений по геозоне, не быть PDF-файлом и не поддаваться изменению. Ограничение доступа к странице для зарубежных IP-адресов противоречит этому требованию.
Раздел «Безопасность данных» (Data Safety)
Каждое приложение заполняет в Play Console форму о том, как оно и встроенные SDK собирают, используют и передают данные. Эти сведения видны пользователям на странице приложения и должны совпадать с политикой. Если обработка данных меняется, обновлять нужно и форму, и политику.
Раскрытие информации до запроса разрешений
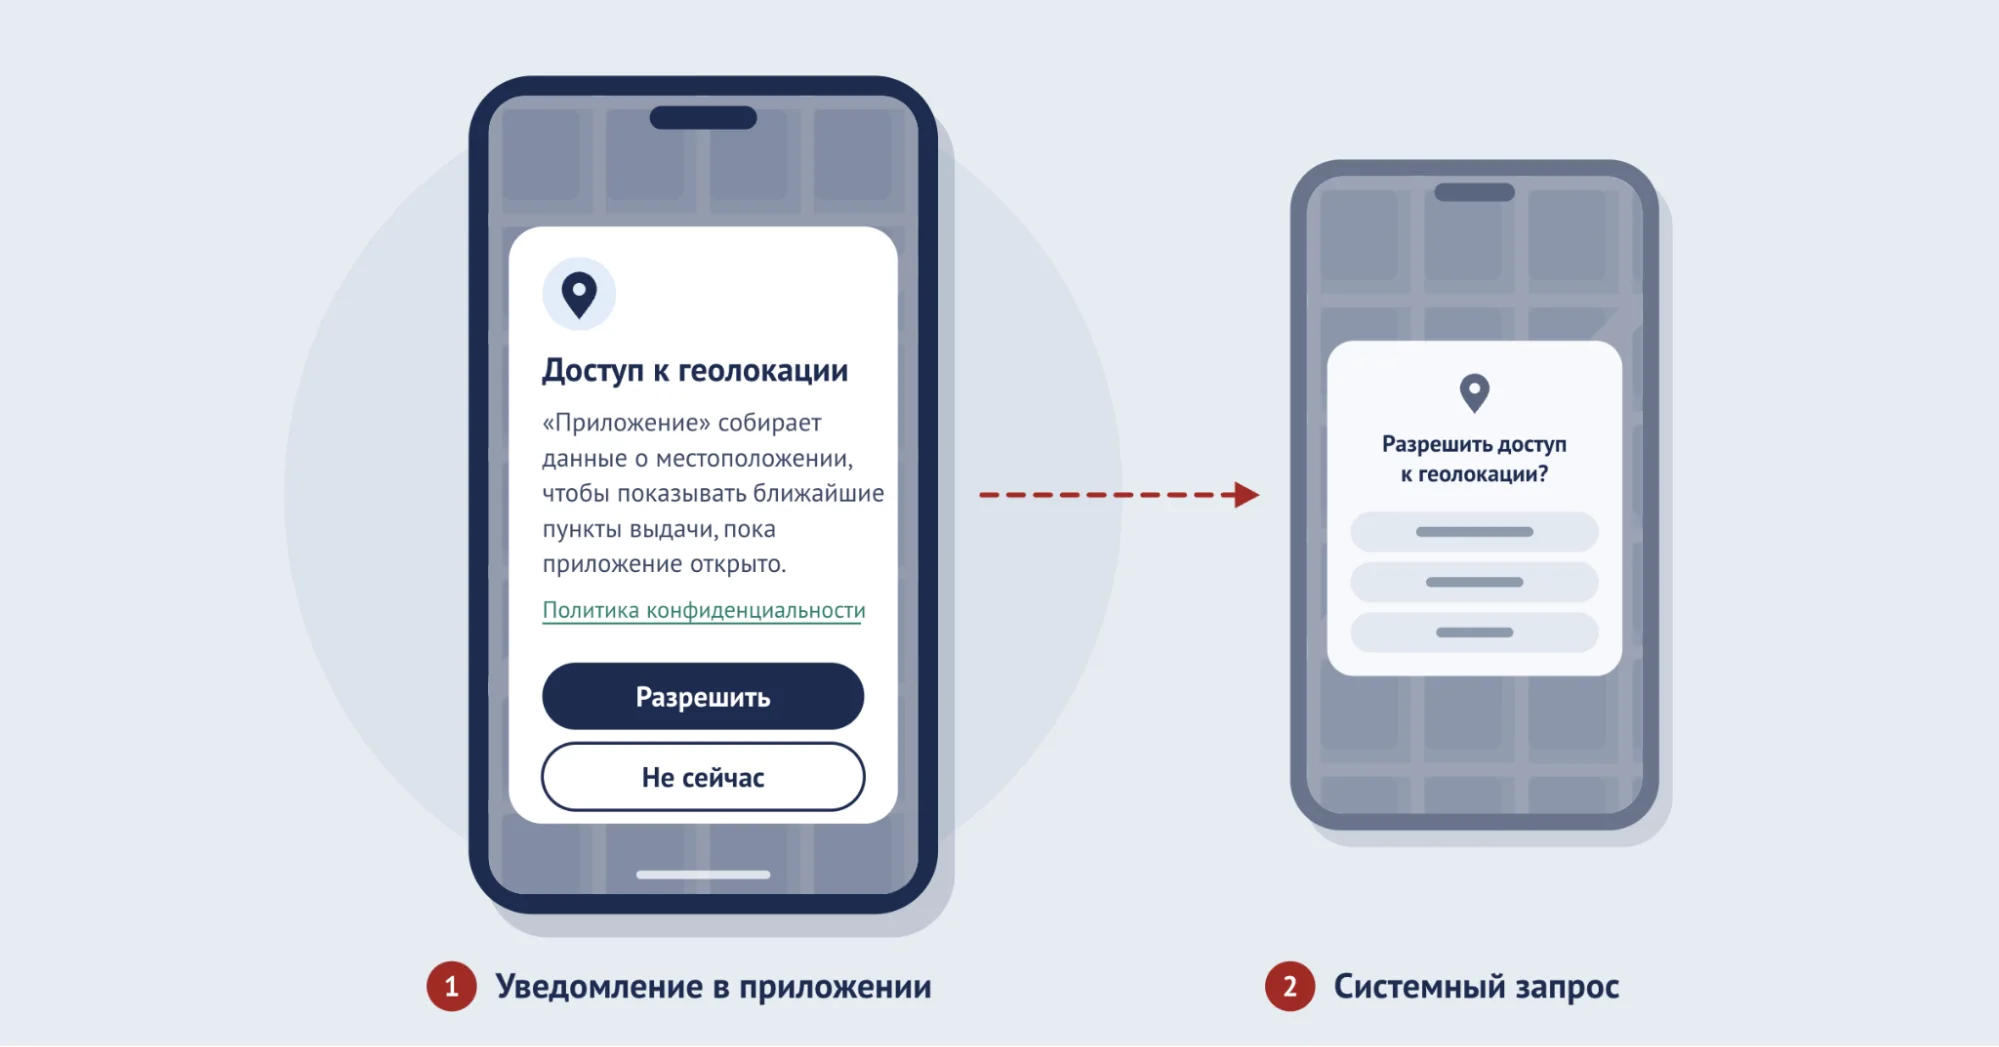
Если приложение собирает данные способом, которого пользователь может не ожидать (например, геолокацию в фоновом режиме), до системного запроса разрешения нужно показать в приложении заметное уведомление. Оно должно быть в самом приложении, а не только в политике или описании в магазине, и не должно смешиваться с другой информацией. Согласие подтверждается активным действием — нажатием кнопки или установкой флажка. Закрытие окна, нажатие вне его или автоматически исчезающее окно согласием не считаются. Google рекомендует формулировку: «[Название приложения] собирает/передает/синхронизирует/хранит [тип данных], чтобы обеспечить работу [функции] [в каких случаях]».
Запреты
Нельзя продавать личные и конфиденциальные данные пользователей. Нельзя связывать постоянные идентификаторы устройства (IMEI, IMSI, серийный номер SIM-карты) с личными данными или сбрасываемыми идентификаторами — исключения сделаны только для телефонии через SIM-карту и корпоративного управления устройствами. Идентификатор набора приложений (App set ID) нельзя использовать для персонализации рекламы и оценки ее эффективности; его сбор нужно описать в политике.
Если в приложении используется SDK для сбора личных данных, Google может запросить доказательства соблюдения правил. На их представление дается две недели, если в запросе не указан другой срок.
Как добавить ссылку в Play Console
Откройте раздел «Правила и программы → Контент приложения», в блоке «Политика конфиденциальности» нажмите «Начать» (или «Настроить», если ссылка уже добавлена), введите URL и сохраните изменения.
Форма удаления аккаунта Google Play: как ее сделать и что в ней запрашивать
Если в приложении можно создать аккаунт, удаление должно быть доступно и внутри приложения, и через веб-страницу, ссылку на которую вы указываете в Play Console. Удалять нужно все связанные данные: деактивация или заморозка аккаунта удалением не считаются.
Google требует, чтобы функцию удаления было легко найти в приложении, а веб-ресурс позволял запросить удаление не из приложения, например, на сайте. На странице нужно явно указать, к какому приложению она относится. Если часть данных приходится хранить (например, для обеспечения безопасности, борьбы с мошенничеством или соблюдения нормативных требований), это нужно прямо описать в политике конфиденциальности.
Технически такую форму можно собрать за несколько минут в любом конструкторе форм. Но для российских пользователей важно, где конструктор хранит ответы. В форме пользователь указывает email или телефон, то есть персональные данные. Если сервис хранит их на серверах за пределами России, нарушается требование ч. 5 ст. 18 152-ФЗ. Надежнее разместить форму на своем сайте с хранением данных в российской базе.
Что запрашивать в форме:
- Название приложения (если у вас их несколько).
- Идентификатор аккаунта — email, телефон или логин, указанный при регистрации.
- Что именно удалить: весь аккаунт или отдельные данные.
- Подтверждение, что запрос отправил владелец аккаунта, — например, код на email или телефон из профиля.
Не стоит просить паспортные данные или заставлять пользователя объяснять причину удаления. Google запрещает без необходимости усложнять процесс, а 152-ФЗ — собирать данные сверх необходимого для заявленных целей (ч. 5 ст. 5).
Рядом с формой укажите сроки, в течение которых будет происходить удаление данных. Также укажите, какие данные сохранятся и на каком основании.
Требования App Store Privacy Policy: что проверяет Apple
Apple требует ссылку на политику в App Store Connect и внутри приложения, заполненные «этикетки конфиденциальности» (Privacy Nutrition Labels) и корректный манифест конфиденциальности для приложения и SDK. Отслеживание возможно только с разрешения через App Tracking Transparency, а создание цифрового отпечатка устройства запрещено даже при согласии пользователя.
Что должно быть в политике по правилам Apple
Пункт 5.1.1(i) App Review Guidelines требует, чтобы политика ясно и прямо:
- указывала, какие данные собирает приложение, как оно их собирает и для чего использует;
- подтверждала, что третьи лица, получающие данные (аналитические инструменты, рекламные сети, сторонние SDK, а также материнские, дочерние и связанные компании), обеспечивают такую же или равноценную защиту, как указано в политике;
- описывала правила хранения и удаления данных, а также порядок отзыва согласия и запроса на удаление.
Другие правила раздела 5.1 тоже напрямую влияют на текст политики и интерфейс приложения:
- Согласие. Приложение, которое собирает данные о пользователе или об использовании приложения, должно получить согласие, даже если данные считаются анонимными. Исключение — сбор на основании законного интереса по GDPR или аналогичному закону при соблюдении всех его требований. Платная функциональность не может зависеть от предоставления доступа к данным. Отозвать согласие должно быть просто (п. 5.1.1(ii)).
- Минимизация. Запрашивать можно только данные, относящиеся к основной функциональности. Если пользователь отказался делиться геолокацией, стоит дать ему возможность ввести адрес вручную (п. 5.1.1(iii), (iv)).
- Удаление аккаунта. Если приложение позволяет создать аккаунт, в нем должна быть возможность удалить аккаунт (п. 5.1.1(v)).
- Отслеживание. Для отслеживания нужно явное разрешение через App Tracking Transparency. Нельзя требовать от пользователя включить push-уведомления, геолокацию или отслеживание, чтобы получить доступ к функциям приложения или вознаграждению (п. 5.1.2(i)).
- Запись. При использовании камеры, микрофона или записи экрана нужны явное согласие и понятная визуальная или звуковая индикация (п. 2.5.14).
- Детские приложения. Приложения, ориентированные прежде всего на детей, по общему правилу не должны включать стороннюю аналитику и стороннюю рекламу (п. 5.1.4).
«Этикетки» и манифест конфиденциальности
Без ответов на вопросы о конфиденциальности в App Store Connect нельзя отправить ни новое приложение, ни обновление. Разработчик указывает:
- какие данные собираются — по категориям Apple: контактные данные, здоровье и фитнес, финансовая информация, геолокация, конфиденциальная информация, контакты, пользовательский контент, история просмотров и поиска,
- идентификаторы, покупки, данные об использовании, диагностика и другие;
- для чего — реклама третьих лиц, собственная реклама или маркетинг, аналитика, персонализация, функциональность приложения, другие цели;
- связаны ли данные с пользователем. «Персональные данные» в понимании законов о конфиденциальности Apple всегда считает связанными с пользователем;
- используются ли данные для отслеживания — то есть связываются ли они с данными третьих лиц для таргетированной рекламы или оценки ее эффективности либо передаются брокерам данных.
Несколько частных правил Apple:
- IP-адрес указывается в зависимости от того, как он используется: как точная или приблизительная геолокация, идентификатор устройства или диагностика.
- Личные сообщения между пользователями декларируются как «электронные письма или текстовые сообщения».
- Если приложение сразу огрубляет точную геолокацию и не хранит ее, указывается приблизительная геолокация.
Ответы можно обновлять в любой момент без выпуска новой версии, но за их точность отвечает разработчик. Правила Apple требуют, чтобы метаданные приложения, включая сведения о конфиденциальности, точно отражали его работу (п. 2.3).
Манифест конфиденциальности (файл PrivacyInfo.xcprivacy) содержит четыре ключа:
- NSPrivacyTracking — используются ли данные для отслеживания;
- NSPrivacyTrackingDomains — домены, участвующие в отслеживании;
- NSPrivacyCollectedDataTypes — типы собираемых данных;
- NSPrivacyAccessedAPITypes — API, использование которых нужно обосновать.
Privacy Policy URL в App Store: что писать?
В поле Privacy Policy указывается ссылка на общедоступную страницу с полным текстом политики. Дополнительно можно указать Privacy Choices URL — страницу, где пользователь управляет своими данными.
В поле нужен адрес страницы, а не сам текст политики. Правила Apple требуют, чтобы все ссылки в заявке работали, а временные заглушки и пустые страницы были удалены до отправки на проверку (п. 2.1). Содержание политики должно совпадать с «этикеткой» в App Store Connect. Если в анкете указаны геолокация и идентификатор устройства для рекламы, а в политике написано, что приложение не собирает геоданные, противоречие станет очевидным.
Необязательное поле Privacy Choices удобно использовать для страницы, где пользователь может запросить доступ к своим данным, их изменение или удаление — например, для той же формы удаления аккаунта.
Политика конфиденциальности RuStore: что нужно для модерации
Если приложение собирает или обрабатывает персональные данные, у него должна быть политика конфиденциальности на русском языке, доступная по ссылке в карточке приложения и внутри приложения. Кроме того, в RuStore
Консоли нужно заполнить блок «Безопасность данных пользователя», а если в приложении можно создать учетную запись — предусмотреть ее удаление в самом приложении.
Каждое приложение перед публикацией в RuStore проходит обязательную модерацию. Если нарушения обнаружат после публикации, приложение могут удалить из магазина. При несоблюдении требований могут быть заблокированы и приложение, и публикующее его лицо.
Блок «Безопасность данных пользователя» в RuStore Консоли
Блок состоит из двух разделов:
- «Чувствительные разрешения». Раздел появляется, только если в приложении обнаружены чувствительные разрешения. В поле «Обоснование» нужно указать, для чего требуется каждое из них.
- «Категории и типы данных». Раздел отображается для всех версий приложения, независимо от того, какие разрешения используются. Указанные в нем сведения увидят пользователи на странице приложения в RuStore.
При загрузке или обновлении приложения в «Категориях и типах данных» нужно указать:
- все типы пользовательских данных, которые приложение собирает и (или) передает;
- все данные, которые отправляются с устройства через библиотеки или SDK, — независимо от того, получает их разработчик или третье лицо;
- все данные, которые передаются с сервера разработчика третьему лицу или другому приложению на том же устройстве.
Типы данных в RuStore сгруппированы по категориям:
- местоположение;
- личная информация;
- финансовые данные;
- здоровье и фитнес;
- сообщения;
- фото и видео;
- аудиофайлы;
- файлы и документы;
- календарь;
- контакты;
- действия в приложении;
- просмотр веб-страниц;
- данные о работе приложения;
- идентификаторы.
Несколько деталей, которые разработчики часто упускают:
- Местоположение. RuStore различает его по размеру области. Приблизительное — это область от трех квадратных километров, например город. Точное — область менее трех квадратных километров.
- Работа приложения. Отчеты об ошибках и диагностика — отдельные типы данных. Если в приложении есть SDK для сбора сбоев, их нужно отметить.
- Действия в приложении. К этой категории относятся взаимодействие с приложением, история поиска и список установленных приложений
Перечень данных в декларации RuStore и в политике конфиденциальности стоит составлять по одному источнику. Если пользователь видит на странице приложения одни данные, а в политике — другие, это ставит под сомнение достоверность обоих документов.
Какие разрешения проверяет RuStore?
Используемые разрешения проходят первичную проверку сразу после добавления приложения в RuStore Консоль. RuStore указывает, что его требования к разрешениям не строже правил Google Play и сохраняют их терминологию.
| Уровень | Что входит | Что требуется от разработчика | Примеры |
| Запрещенные | Разрешения уровня Not for use by third-party applications | Такие приложения автоматически отклоняются при загрузке | READ_LOGS (чтение системных журналов), INSTALL_PACKAGES, DELETE_PACKAGES |
| Чувствительные | Разрешения уровней Dangerous (Опасные), Special (Специальные) и Signature (Требующие особой подписи) | Декларация и обоснование каждого разрешения; расширенная проверка приложения | ACCESS_FINE_LOCATION, ACCESS_BACKGROUND_LOCATION, CAMERA, RECORD_AUDIO, READ_CONTACTS, POST_NOTIFICATIONS, READ_PHONE_STATE, QUERY_ALL_PACKAGES |
Требования RuStore к политике конфиденциальности
Приложения, которые собирают или обрабатывают персональные данные, должны содержать политику конфиденциальности (п. 5.1 Правил модерации RuStore). Политика должна:
- быть доступна по ссылке в карточке приложения и внутри приложения;
- быть размещена на русском языке;
- содержать сведения о категориях собираемых персональных данных, целях их обработки, сроках хранения, порядке удаления, а также контактные данные лица, ответственного за обработку персональных данных.
Если приложение показывает рекламу, в политике нужно раскрыть используемые рекламные SDK, категории передаваемых им данных и цели обработки, а пользователя — уведомить об использовании рекламы (п. 9.8).
RuStore запрещает (п. 5.2):
- обрабатывать и передавать персональные данные без предусмотренных законом оснований;
- использовать их в целях, отличных от заявленных при сборе;
- скрыто профилировать пользователей;
- нарушать требования о локализации при первичном сборе и хранении данных граждан РФ.
Чем отличаются требования Google Play, App Store и RuStore к конфиденциальности
Google Play детально регламентирует содержание политики и удаление аккаунта. Apple делает упор на машиночитаемое раскрытие данных, согласие и запрет отслеживания без разрешения. RuStore — на соблюдение 152-ФЗ, политику на русском языке, контроль разрешений и декларацию всех типов данных и рекламных SDK.
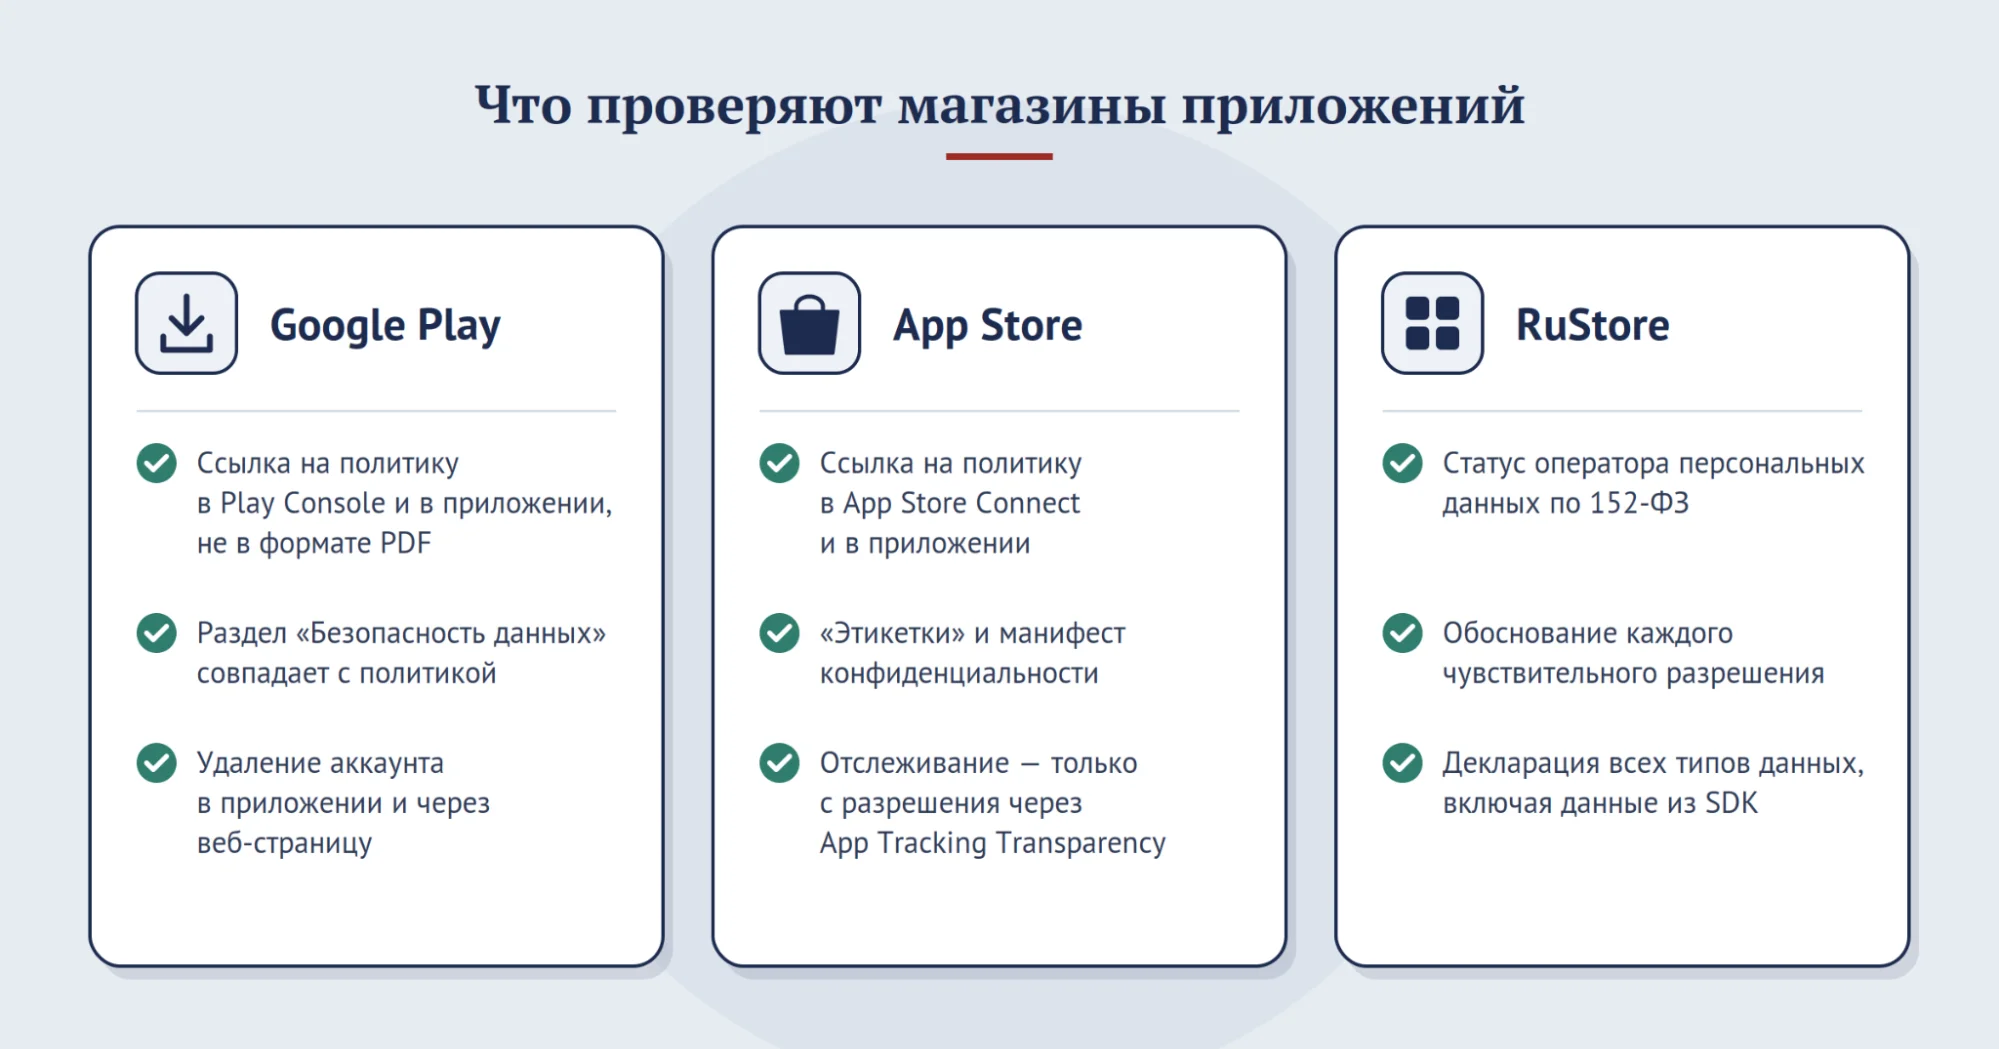
| Требование | Google Play | App Store | RuStore |
| Нужна ли политика | Да, для всех приложений, даже без доступа к личным данным | Да, для всех приложений | Да, если приложение собирает или обрабатывает персональные данные |
| Где размещать | В Play Console и в самом приложении | В App Store Connect и в самом приложении | По ссылке в карточке приложения и внутри приложения |
| Требования к ссылке | Активная, публичная, без гео-ограничений, не PDF, неизменяемая | Общедоступная страница; все ссылки в заявке должны работать | Доступная ссылка в карточке приложения и внутри приложения |
| Обязательный состав политики | Сведения о разработчике и контакт, типы данных и получатели, меры защиты, правила хранения и удаления (необходимо также соблюдать требования 152-ФЗ) | Какие данные, как и для чего собираются; равная защита у третьих лиц; хранение, удаление, отзыв согласия (необходимо также соблюдать требования 152-ФЗ) | Категории данных, цели обработки, сроки хранения, порядок удаления, контакты ответственного за обработку ПД; при рекламе — рекламные SDK, передаваемые данные и цели |
| Ответственность за SDK | Разработчик отвечает за SDK и ИИ-интеграции; Google может запросить доказательства | Разработчик отвечает за рекламные сети, аналитику и SDK; для ряда SDK нужен манифест | В декларации указываются все данные, отправляемые через библиотеки и SDK, независимо от получателя. Незадекларированные SDK запрещены |
| Согласие и разрешения | Уведомление в приложении до запроса разрешения; согласие только активным действием | Согласие даже на сбор анонимных данных; отслеживание — только через ATT | Согласие активным действием; обоснование каждого чувствительного разрешения и расширенная проверка; запрещенные разрешения ведут к автоматическому отклонению |
| Удаление аккаунта | В приложении и через веб-страницу; удаляются все данные; заморозка удалением не считается | Удаление аккаунта внутри приложения | Удаление учетной записи непосредственно в приложении с удалением или обезличиванием данных; поддержка или email не могут быть единственным способом |
| Продажа и передача данных | Продажа запрещена | Передача третьим лицам — только с явного разрешения; передача брокерам данных считается отслеживанием | Продажа и передача третьим лицам данных, полученных по разрешениям, запрещена; передачу с сервера третьим лицам нужно задекларировать |
| Идентификаторы | Нельзя связывать постоянные идентификаторы с личными данными; App set ID нельзя использовать для рекламы | Цифровой отпечаток устройства запрещен даже с согласия пользователя | Идентификаторы — отдельная категория в декларации; разрешения нельзя использовать для обхода настроек конфиденциальности |
GDPR для мобильных приложений: нужно ли соблюдать GDPR и CCPA, если приложение российское
Да, если вы предлагаете приложение лицам, находящимся в ЕС, или жителям Калифорнии и подпадаете под критерии этих законов. Google Play и Apple прямо требуют соблюдать законы о защите данных во всех юрисдикциях, где распространяется приложение.
GDPR применяется к компаниям за пределами ЕС, если обработка связана с предложением товаров или услуг лицам, находящимся в ЕС, или с мониторингом их поведения (п. 2 ст. 3 GDPR). Google Play рекомендует таким приложениям ориентироваться на рекомендации французского регулятора CNIL по защите данных на мобильных устройствах. Если приложение обрабатывает данные без согласия, ссылаясь на законный интерес по GDPR, оно должно соблюдать все требования регламента — это прямо указано и в правилах Google, и в правилах Apple.
Хранение информации на устройстве пользователя и доступ к ней дополнительно регулируют п. 3 ст. 5 Директивы ePrivacy 2002/58/EC и принятые на ее основе национальные законы государств-членов ЕС. Пользователь должен получить ясную и полную информацию, в том числе о целях обработки. Исключение — хранение и доступ, строго необходимые для передачи сообщения или для услуги, которую пользователь явно запросил. Эта норма касается не только cookie на сайтах, но и любой информации, которую приложение записывает на устройство или считывает с него.
CCPA распространяется не на всех. Закон применяется, в частности, к коммерческой организации, которая ведет бизнес в Калифорнии, собирает персональную информацию потребителей, определяет цели и средства ее обработки и соответствует хотя бы одному критерию: годовая выручка свыше 25 млн долларов (с индексацией), покупка, продажа или передача данных 100 000 и более потребителей или домохозяйств в год либо получение не менее половины выручки от продажи или передачи персональных данных (п. (d) разд. 1798.140). Для мобильных приложений есть важная деталь: ссылки и уведомления, которые закон требует размещать на «домашней странице», в случае приложения размещаются на странице загрузки в магазине и внутри приложения — например, в настройках или разделе «О приложении» (п. (p) разд. 1798.140).
| Аспект | 152-ФЗ (Россия) | GDPR и ePrivacy (ЕС) | CCPA (Калифорния) |
| Что считается согласием | Дается свободно, своей волей и в своем интересе; должно быть конкретным, предметным, информированным, сознательным и однозначным | Свободно данное, конкретное, осознанное и однозначное волеизъявление — заявлением или ясным утвердительным действием; контролер должен уметь подтвердить согласие | Принятие общих условий, закрытие контента и согласие, полученное через «темные паттерны», согласием не считаются |
| Место хранения | Первичная база данных граждан РФ — в России | Требование о локализации не установлено | Требование о локализации не установлено |
| Трансграничная передача | Предварительное уведомление Роскомнадзора | Только при решении о достаточности защиты или надлежащих гарантиях, например стандартных условиях защиты данных | Специальных правил о трансграничной передаче нет; передача третьим лицам, поставщикам услуг и подрядчикам требует договора |
| Санкции | Штрафы по ст. 13.11 КоАП, при повторной утечке — оборотные | В зависимости от нарушения —до 20 млн евро или до 4 % годового оборота, в зависимости от того, что больше | В зависимости от нарушения — 2 500 долларов за нарушение, до 7 500 долларов за умышленное нарушение или нарушение с данными несовершеннолетних до 16 лет (с индексацией); иски пользователей при утечках |
| Модель согласия | Opt-in: согласие до начала обработки | Opt-in (для cookie и трекеров — по ePrivacy) | В основном opt-out: право отказаться от продажи и передачи данных («Do Not Sell or Share») |
Почему отклонили приложение из-за политики конфиденциальности
Чаще всего — из-за расхождения между политикой, декларацией в консоли и реальным поведением приложения и SDK. Среди других причин — недоступная ссылка, отсутствие удаления аккаунта и запрос разрешений без предварительного уведомления.
Штраф за нарушение 152-ФЗ может последовать через месяцы после начала обработки персональных данных. Но отказ магазина происходит сразу: обновление не выходит, релиз под рекламную кампанию срывается. При этом магазины оценивают приложение по собственным правилам, и соответствие российскому закону не гарантирует прохождение модерации.
Часто причины отказа выглядят следующим образом:
| Причина отказа | Чьи требования нарушены | Как исправить |
| Ссылка на политику не открывается или закрыта для зарубежных посетителей | Google Play, App Store, RuStore
|
Отдельная публичная веб-страница без гео-ограничений |
| Ссылки на политику нет внутри приложения | Google Play, App Store, RuStore | Добавить ссылку в меню или настройки приложения |
| В документах не упомянуты данные, которые собирают SDK | Google Play, App Store (для геолокации); в RuStore — если пользователь не проинформирован о целях разрешения | Экран раскрытия информации перед системным запросом |
| Разрешение запрашивается до уведомления о целях | Google Play, App Store, RuStore | Кнопка удаления в приложении; для Google Play — также веб-форма; для RuStore обращение в поддержку не может быть единственным способом |
| Нет удаления аккаунта или вместо него предлагается деактивация | App Store | Сделать функции доступными без этих разрешений |
| Доступ к функциям зависит от разрешения на отслеживание, геолокацию или push-уведомления | App Store | Обновить SDK или исправить манифест |
| Запрещенные разрешения, необоснованные чувствительные разрешения; отдельно RuStore ограничивает разрешения с высоким уровнем риска, в том числе REQUEST_INSTALL_PACKAGES: для него нужно обоснование, и RuStore вправе не согласовать его использование | RuStore | Убрать лишние разрешения, заполнить поле «Обоснование» для каждого чувствительного |
| В политике не указаны название приложения или разработчик | Google Play | Указать название из карточки и сведения о компании |
| Политика не на русском языке | RuStore | Разместить русскоязычную версию политики |
| Приложение не работает при отказе от необязательного разрешения | RuStore | Обеспечить работу без необязательных разрешений |
Шаблон политики конфиденциальности для приложения и генератор: можно ли ими пользоваться
Шаблон подойдет как ориентир по структуре, но не заменит описание реальной обработки данных. Генератор не знает, какие SDK подключены в вашем приложении, поэтому созданный им текст почти всегда расходится с фактическим сбором данных.
Генератор политики конфиденциальности для мобильного приложения обычно просит ввести название приложения и email, а затем выдает универсальный текст. В нем не будет того, что проверяют модераторы и регулятор:
- перечня данных, которые собирают SDK в вашей конфигурации;
- получателей данных — поставщиков аналитики, рекламных сетей, облачных и ИИ-сервисов;
- места хранения и сведений о трансграничной передаче;
- порядка удаления аккаунта и сроков хранения;
- российской специфики: статуса оператора, локализации, отдельного согласия, сроков по ст. 21 152-ФЗ.
Риск здесь не только формальный. Google прямо запрещает вводящую в заблуждение или неточную информацию о работе с данными. Apple прямо предупреждает: попытки обмануть процесс проверки могут привести к удалению приложений и исключению из Apple Developer Program. Если в политике написано «мы не собираем геоданные», а рекламный SDK запрашивает геолокацию и она отражена в манифесте или разделе «Безопасность данных», противоречие станет очевидным.
Что должно быть в политике конфиденциальности мобильного приложения
Сведения об операторе, перечень данных и источников их получения, цели и правовые основания обработки, получатели данных (включая SDK), место хранения и трансграничная передача, меры защиты, сроки хранения, порядок удаления и отзыва согласия, права пользователя и контакты.
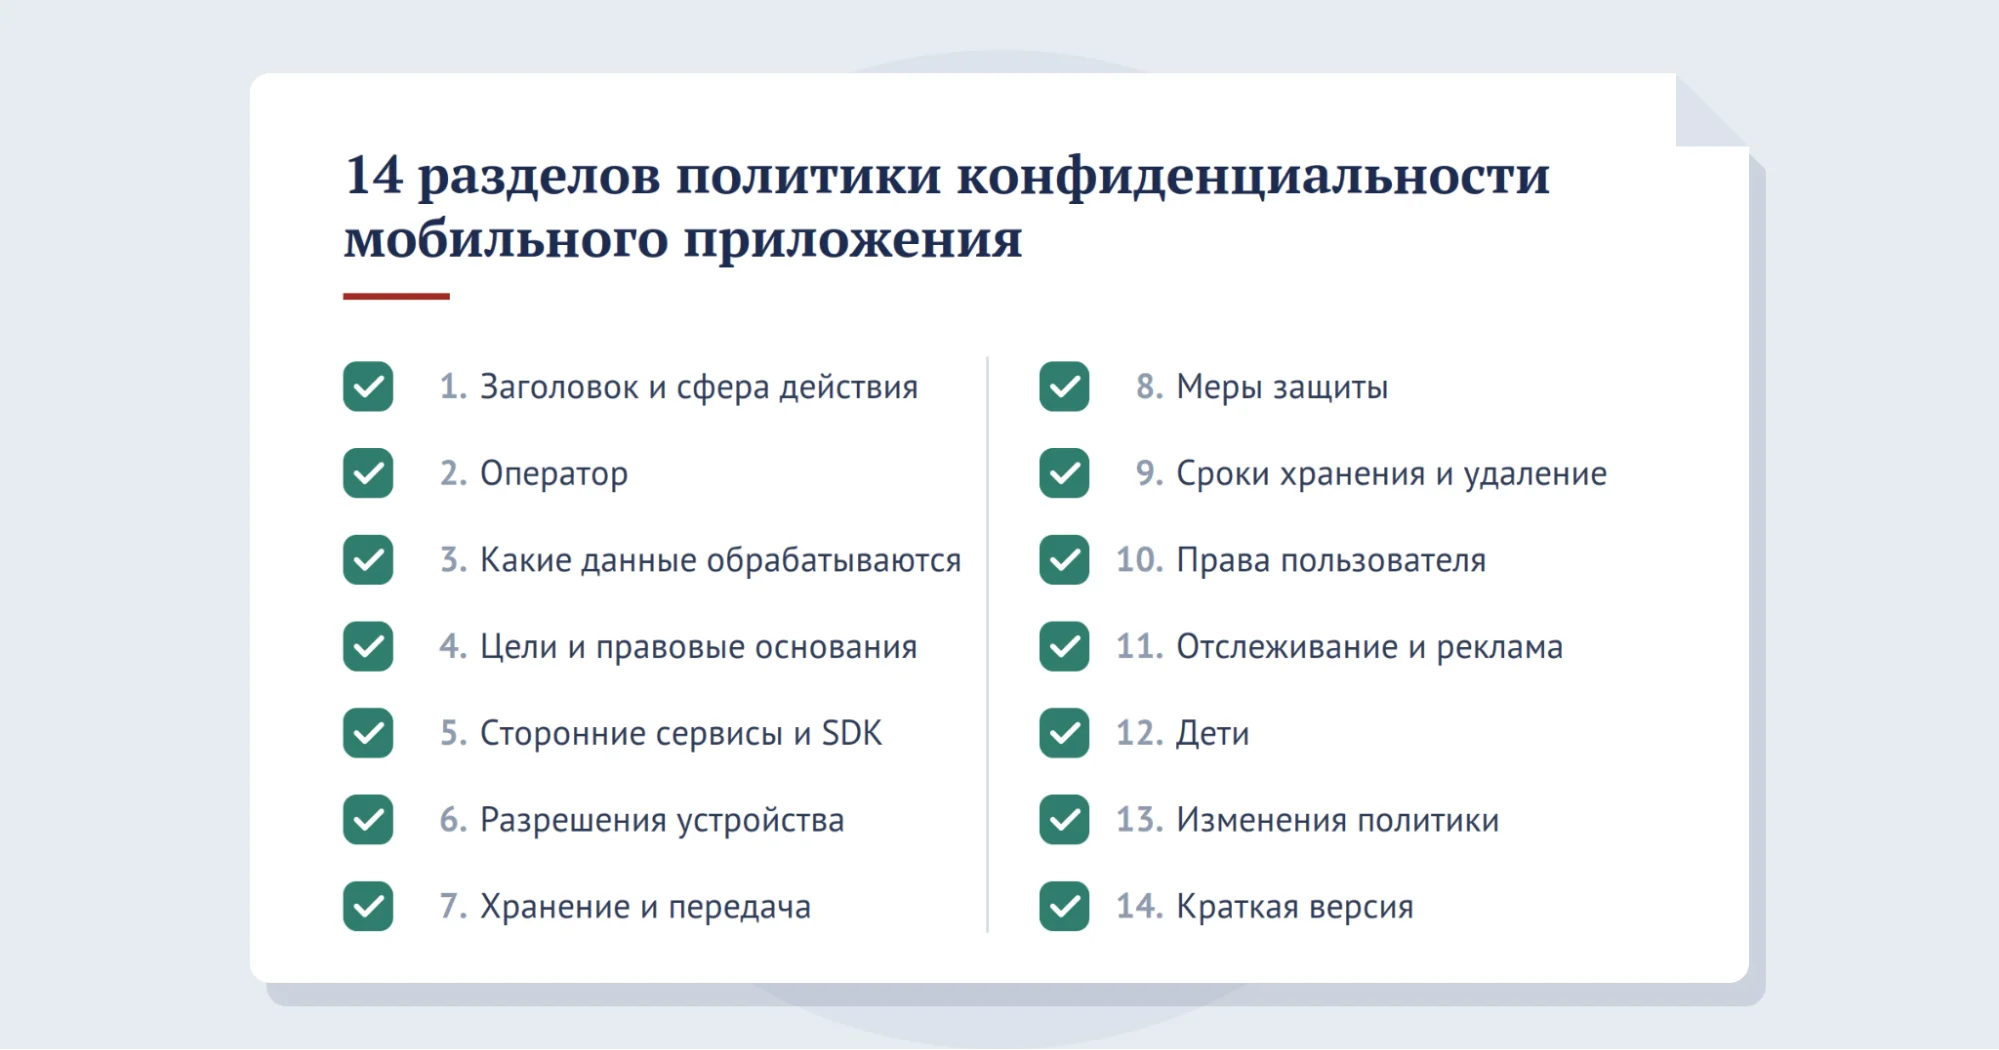
Чтобы одна политика отвечала требованиям законодательства и платформ, вы можете включить в нее следующие разделы:
- Заголовок и сфера действия — «Политика конфиденциальности мобильного приложения [название]», платформы, дата редакции.
- Оператор — наименование, адрес, контакт ответственного за организацию обработки персональных данных.
- Какие данные обрабатываются — отдельно данные, которые вводит пользователь; данные устройства и идентификаторы; данные, доступные по разрешениям (камера, микрофон, геолокация, контакты).
- Цели и правовые основания — для каждой цели свой перечень данных.
- Сторонние сервисы и SDK — какие данные получает каждый поставщик, для чего и где хранит; подтверждение, что получатели обеспечивают равноценную защиту (требование Apple).
- Разрешения устройства — зачем нужно каждое разрешение и что будет, если пользователь откажет.
- Хранение и передача — место нахождения баз данных, трансграничная передача и пр.
- Меры защиты — шифрование при передаче данных, ограничение доступа сотрудников, прочие меры.
- Сроки хранения и удаление — как удалить аккаунт в приложении и через веб-форму, какие данные сохраняются и почему.
- Права пользователя — доступ к данным, уточнение, отзыв согласия, требование прекратить обработку, обжалование в Роскомнадзор или в суд.
- Отслеживание и реклама — используются ли данные для рекламы и как отказаться от персонализации.
- Дети — если приложение рассчитано на детей или ими может использоваться.
- Изменения политики — как пользователь узнает о новой редакции.
- Краткая версия — выжимка основных положений простым языком (рекомендация ГОСТ).
Безусловно, указанные разделы политики конфиденциальности не являются «универсальными» и носят скорее рекомендательный характер: они могут видоизменяться в зависимости от конкретного приложения и магазина.
Вместо итога
Политика — лишь часть пакета документов. Приложению также нужны отдельное согласие на обработку, пользовательское соглашение, внутренние документы оператора и уведомление Роскомнадзора. Весь комплект можно подготовить в рамках услуги по оформлению пакета документов для работы с персональными данными.
Часто задаваемые вопросы о политике конфиденциальности для мобильного приложения
-
Можно ли использовать одну политику для сайта и приложения?

Можно, если в ней отдельно описаны данные, которые собирает приложение: разрешения, SDK, идентификаторы устройства. Google Play требует указать в политике название приложения или разработчика, указанного на странице в магазине.
-
Достаточно ли политики, если пользователь с ней согласился?
Нет. Политика информирует о правилах обработки, а согласие — самостоятельное правовое основание. По 152-ФЗ согласие оформляется отдельно от других документов, поэтому общая галочка «принимаю условия и политику» не подходит.
-
Нужно ли уведомлять Роскомнадзор индивидуальному предпринимателю?
Да, если не применяется одно из исключений ч. 2 ст. 22 152-ФЗ. Оператором по 152-ФЗ может быть и физическое лицо, и юридическое, если оно организует обработку персональных данных и определяет ее цели. За нарушения по ч. 1.1 и 8–18 ст. 13.11 КоАП индивидуальные предприниматели отвечают как юридические лица.
-
Кто оператор, если приложение разработала сторонняя студия?
Оператор — тот, кто определяет цели обработки и состав данных, как правило, заказчик. Если студия имеет доступ к данным (например, поддерживает сервер), она обрабатывает их по поручению оператора. Поручение дается с согласия пользователя, если иное не предусмотрено федеральным законом, оформляется договором и должно содержать условия, установленные ч. 3 ст. 6 152-ФЗ.
-
Как часто нужно обновлять политику?
При каждом изменении обработки данных: подключили новый SDK, добавили разрешение, сменили место хранения. Google требует синхронно обновлять раздел «Безопасность данных» и политику, Apple — ответы в App Store Connect. Если на приложение распространяется CCPA, сведения в политике нужно обновлять не реже раза в 12 месяцев.
-
Можно ли разместить политику в виде PDF?
Для Google Play — нет: правила требуют, чтобы документ был доступен не в виде PDF-файла. Удобнее использовать обычную веб-страницу для всех магазинов.
-
Нужна ли политика конфиденциальности корпоративному приложению для работников?
Да. Если приложение для сотрудников предприятия (личный кабинет работника, корпоративный мессенджер) обрабатывает их данные, работодатель — оператор, и на него распространяются те же требования 152-ФЗ. Для государственных предприятий добавляются требования к защите информации в государственных информационных системах.
-
Нужно ли согласие на рекламные push-уведомления?
По правилам Apple рекламные push-уведомления можно отправлять только тем, кто явно согласился на них в интерфейсе приложения. В приложении также должен быть способ отказаться от таких уведомлений (п. 4.5.4 App Review Guidelines). В RuStore разрешение POST_NOTIFICATIONS относится к чувствительным, поэтому в консоли нужно обосновать, для чего приложению нужны уведомления.
-
Можно ли использовать одну политику для сайта и приложения?
Можно, если в ней отдельно описаны данные, которые собирает приложение: разрешения, SDK, идентификаторы устройства. Google Play требует указать в политике название приложения или разработчика, указанного на странице в магазине.
-
Достаточно ли политики, если пользователь с ней согласился?
Нет. Политика информирует о правилах обработки, а согласие — самостоятельное правовое основание. По 152-ФЗ согласие оформляется отдельно от других документов, поэтому общая галочка «принимаю условия и политику» не подходит.
-
Нужно ли уведомлять Роскомнадзор индивидуальному предпринимателю?
Да, если не применяется одно из исключений ч. 2 ст. 22 152-ФЗ. Оператором по 152-ФЗ может быть и физическое лицо, и юридическое, если оно организует обработку персональных данных и определяет ее цели. За нарушения по ч. 1.1 и 8–18 ст. 13.11 КоАП индивидуальные предприниматели отвечают как юридические лица.
-
Кто оператор, если приложение разработала сторонняя студия?
Оператор — тот, кто определяет цели обработки и состав данных, как правило, заказчик. Если студия имеет доступ к данным (например, поддерживает сервер), она обрабатывает их по поручению оператора. Поручение дается с согласия пользователя, если иное не предусмотрено федеральным законом, оформляется договором и должно содержать условия, установленные ч. 3 ст. 6 152-ФЗ.
-
Как часто нужно обновлять политику?
При каждом изменении обработки данных: подключили новый SDK, добавили разрешение, сменили место хранения. Google требует синхронно обновлять раздел «Безопасность данных» и политику, Apple — ответы в App Store Connect. Если на приложение распространяется CCPA, сведения в политике нужно обновлять не реже раза в 12 месяцев.
-
Можно ли разместить политику в виде PDF?
Для Google Play — нет: правила требуют, чтобы документ был доступен не в виде PDF-файла. Удобнее использовать обычную веб-страницу для всех магазинов.
-
Нужна ли политика конфиденциальности корпоративному приложению для работников?
Да. Если приложение для сотрудников предприятия (личный кабинет работника, корпоративный мессенджер) обрабатывает их данные, работодатель — оператор, и на него распространяются те же требования 152-ФЗ. Для государственных предприятий добавляются требования к защите информации в государственных информационных системах.
-
Нужно ли согласие на рекламные push-уведомления?
По правилам Apple рекламные push-уведомления можно отправлять только тем, кто явно согласился на них в интерфейсе приложения. В приложении также должен быть способ отказаться от таких уведомлений (п. 4.5.4 App Review Guidelines). В RuStore разрешение POST_NOTIFICATIONS относится к чувствительным, поэтому в консоли нужно обосновать, для чего приложению нужны уведомления.


Управляющий партнер
10 лет опыта
более 300 выигранных дел

Комментарии