

Сравнительный обзор GDPR, 152-ФЗ и PIPL


Российская компания может работать в России, иметь российский сайт, сотрудников и базы данных, но при этом одновременно столкнуться с требованиями трех разных режимов защиты персональных данных: российского 152-ФЗ, европейского GDPR и китайского PIPL.


Содержание
- Что такое Конвенция Совета Европы о защите физических лиц при автоматизированной обработке персональных данных?
- Когда российской компании нужно задумываться о применении GDPR и PIPL
- Каковы основные отличия GDPR от 152-ФЗ и PIPL?
- На кого распространяется положение Общего регламента по защите данных GDPR?
- (А) Критерий присутствия
- (Б) Критерий направленности
- Каковы последствия применения GDPR к российскому бизнесу?
- Когда закон Китая о защите персональных данных PIPL применяется к российской компании?
- (А) Предоставление товаров или услуг лицам, находящимся на территории КНР
- (Б) Мониторинг и оценка поведения лиц, находящихся на территории КНР
- Как работает экстерриториальный принцип действия GDPR и PIPL?
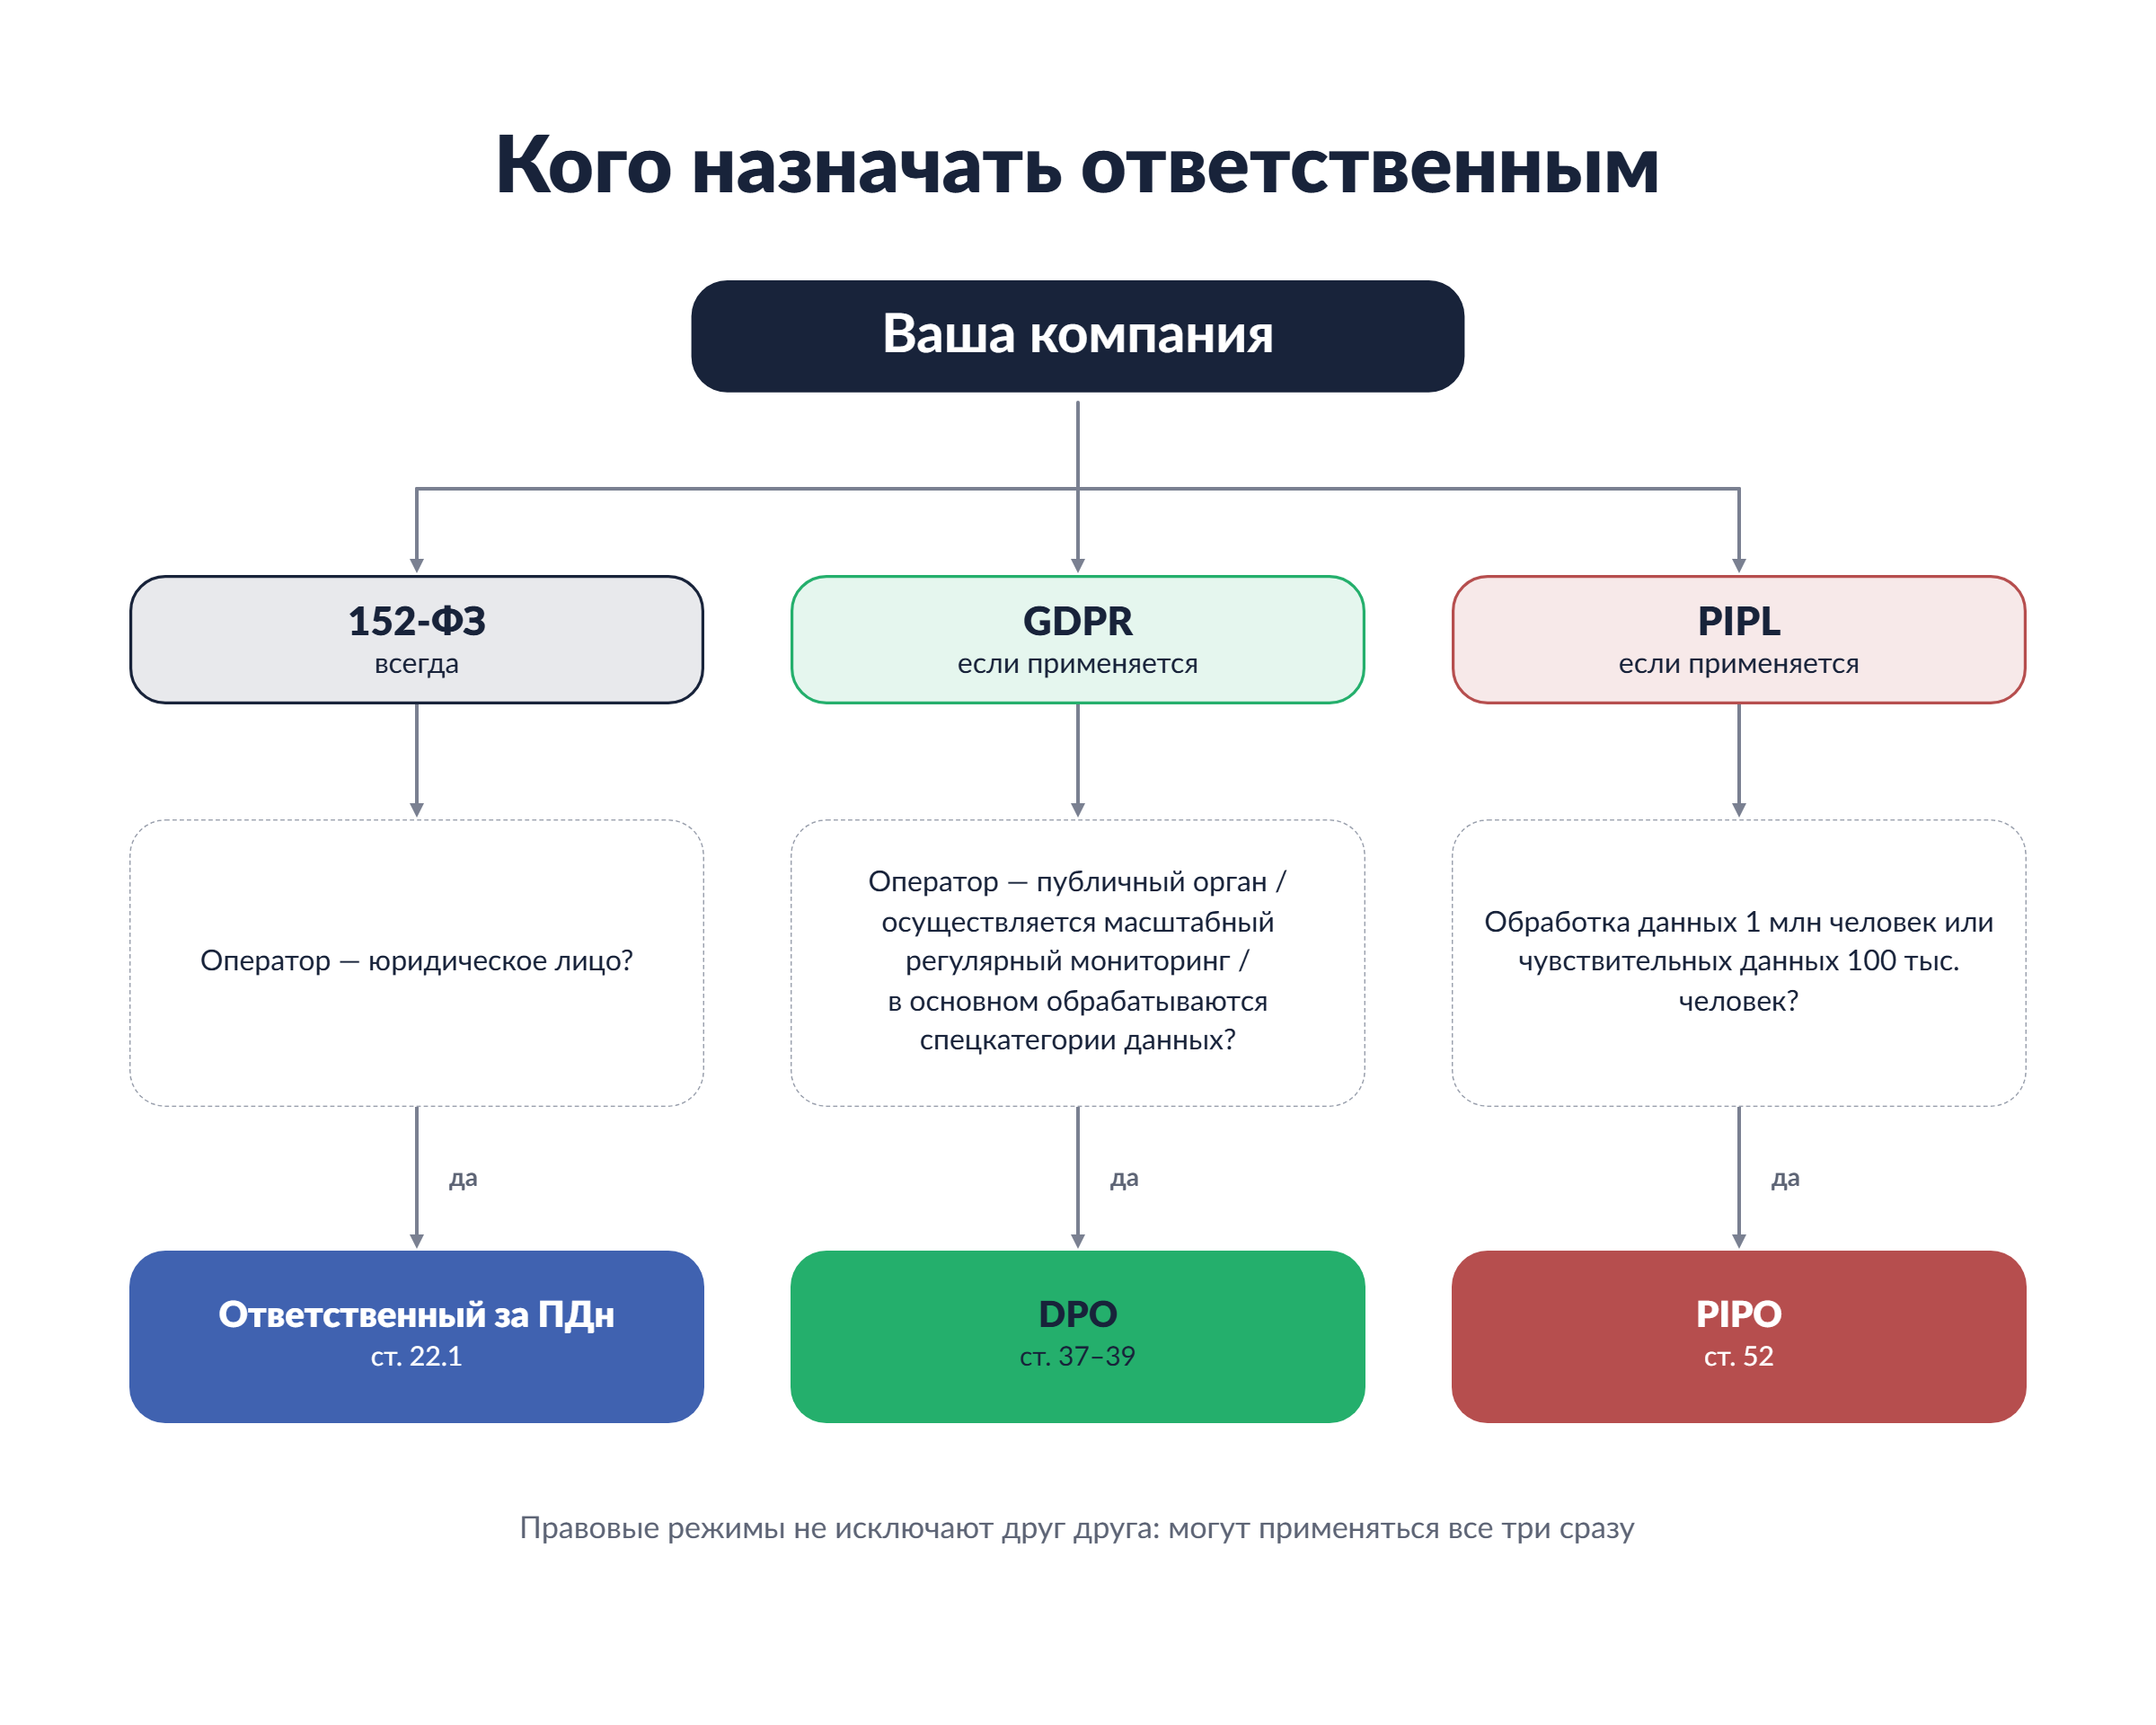
- Когда обязательно назначение DPO, PIPO или лицо, ответственное за организацию обработки ПДн?
- Как российской компании привести работу с персональными данными в соответствие с тремя режимами?
На практике вопросы возникают не только у российских компаний, но и у крупных международных корпораций. Так, крупнейшие международные компании выплачивали огромные штрафы за несоблюдение европейского закона GDPR: в 2023 году Meta (признана экстремистской в РФ) оштрафовали на €1,2 млрд., Google в 2019 году — на €50 млн., Uber в 2026 году — на €825 млн. Однако GDPR — не единственный закон, который может застать любую компанию врасплох. Так, на основании закона КНР о защите персональных данных (PIPL) в 2022 году на $1,2 млрд. была оштрафована крупная компания DiDi Global Inc.
Несмотря на то, что GDPR и PIPL были приняты не в РФ, они нередко распространяются на российский бизнес. Ниже наши юристы подготовили ответы на часто задаваемые вопросы о том, в каких случаях стоит задуматься о соблюдении европейского и китайского законодательства о персональных данных и что грозит за игнорирование зарубежных законов.
Что такое Конвенция Совета Европы о защите физических лиц при автоматизированной обработке персональных данных?
Все три режима восходят к единой философии защиты прав личности, закрепленной еще в 1981 году Конвенцией Совета Европы.
Современное законодательство о персональных данных имеет общий фундамент. В 1981 году Совет Европы принял Конвенцию о защите физических лиц при автоматизированной обработке персональных данных (Конвенция 108) — первый международный договор, целиком посвященный защите данных. Россия ратифицировала Конвенцию в 2005 году.
GDPR, принятый в 2016 году и вступивший в силу в 2018-м, ужесточил стандарты для цифровой экономики. Китайский PIPL, принятый в 2021 году, стал первым комплексным законом КНР в этой сфере. Несмотря на концептуальное родство трех режимов, их практические требования к бизнесу, безусловно, различаются.
Когда российской компании нужно задумываться о применении GDPR и PIPL
Если российская компания прямо или косвенно работает с людьми, находящимися в ЕС или Китае, одного российского законодательства может быть недостаточно.
Соблюдение 152-ФЗ само по себе не означает автоматического соблюдения GDPR (расшифровка GDPR: General Data Protection Regulation, Общий регламент по защите данных) или PIPL (расшифровка PIPL: Personal Information Protection Law, Закон о защите персональных данных). Эти законы действительно имеют много общих принципов, но отличаются по территориальному действию, основаниям обработки, трансграничной передаче, требованиям безопасности данным, к ответственным лицам и штрафам. GDPR и PIPL могут применяться к российской компании лишь потому, что ее деятельность прямо или косвенно «выходит» за пределы России.
GDPR автоматически применяется к компании, находящейся за пределами ЕС, если она предлагает товары или услуги лицам, находящимся в ЕС, либо осуществляет мониторинг их поведения в ЕС. PIPL действует по схожей логике: закон распространяется на обработку персональной информации лиц, находящихся в Китае, если такая обработка осуществляется для предоставления им товаров или услуг либо для анализа и оценки их поведения.
Следует обратить внимание на то, что GDPR и PIPL предусматривают существенные штрафы: так, GDPR предусматривает санкции в размере до 20 млн евро или 4% мирового годового оборота, а штраф за несоблюдение PIPL может достигать 50 млн юаней или 5% оборота за год.

Наши кейсы
-
Вернули аванс 1,8 млн ₽ за невыполненные работы по договору подряда
Возвращён аванс + % за пользование чужими денежными средствами
Каковы основные отличия GDPR от 152-ФЗ и PIPL?
Указанные три закона не являются альтернативой друг другу. У любого российского бизнеса может возникнуть потребность в соблюдении трех законов одновременно.
GDPR, 152-ФЗ и PIPL не являются альтернативными законами, необходимость их применения изучается в каждом конкретном случае. При этом требования, установленные каждым законом, отличаются. Какие штрафы за нарушение GDPR, 152-ФЗ и PIPL грозят бизнесу, каковы основные отличия трех нормативно правовых актов — в сравнительной таблице ниже.
| Критерий сравнения | 152-ФЗ | GDPR | PIPL |
| Правовая система | РФ | ЕС | КНР |
| Применяется ли к российскому бизнесу? | Да, в любом случае | Да, при наличии соответствующих условий | Да, при наличии соответствующих условий |
| Основной территориальный критерий для российской компании | Связь обработки с российской юрисдикцией и гражданами РФ | Предложение товаров/услуг лицам из ЕС или анализ их поведения | Предложение товаров/услуг лицам из Китая или анализ их поведения |
| Максимальные санкции | До 3 млн рублей за ряд нарушений, до 3% годовой выручки, но не менее 20 млн и не более 500 млн руб. | Два уровня штрафов: до 10 млн евро или 2% мирового годового оборота за нарушения ряда организационных требований, и до 20 млн евро или 4% оборота за наиболее серьезные нарушения (в т. ч. нарушение принципов обработки и прав субъектов) | Два уровня штрафов: не более 1 млн юаней на организацию + от 10 000 до 100 000 юаней на должностное лицо и до 50 млн юаней или 5% оборота за предыдущий год + от 100 000 до 1 млн юаней на должностных лиц + возможный запрет занимать руководящие должности при серьезных нарушениях |
В следующих разделах случаи применения к российским компаниям GDPR и PIPL будут рассмотрены более подробно.
На кого распространяется положение Общего регламента по защите данных GDPR?
Российская компания должна анализировать GDPR, если она предлагает товары или услуги лицам, находящимся в ЕС, либо отслеживает их поведение на территории ЕС, а также если обработка осуществляется в контексте деятельности ее учреждения в ЕС.

Статья 3 GDPR указывает на два основных критерия, соблюдения одного из которых достаточно для применения GDPR к любой компании, находящейся даже за пределами ЕС:
(А) если компания имеет присутствие в ЕС (критерий «присутствия»)
(Б) если у компании нет присутствия в ЕС, но есть направленность на территорию ЕС (критерий «направленности»).
(А) Критерий присутствия
Сам регламент не дает детального определения термина «присутствие» для статьи 3 GDPR, однако Европейский совет по защите данных (European Data Protection Board, EDPB) опирается на прецедентное право Суда ЕС. Таким образом, понятие «присутствия» может включать в себя множество различных аспектов.
В GDPR указано на то, что под присутствием стоит понимать, в первую очередь, реальную осуществляемую экономическую деятельность. Критерий «присутствия» не всегда подразумевает наличие филиала или дочерней компании в ЕС. В некоторых случаях достаточно минимальной, но постоянной экономической активности, чтобы признать присутствие компании. Даже наличие банковского счета или представителя в определенной стране ЕС может быть квалифицировано как присутствие.
(Б) Критерий направленности
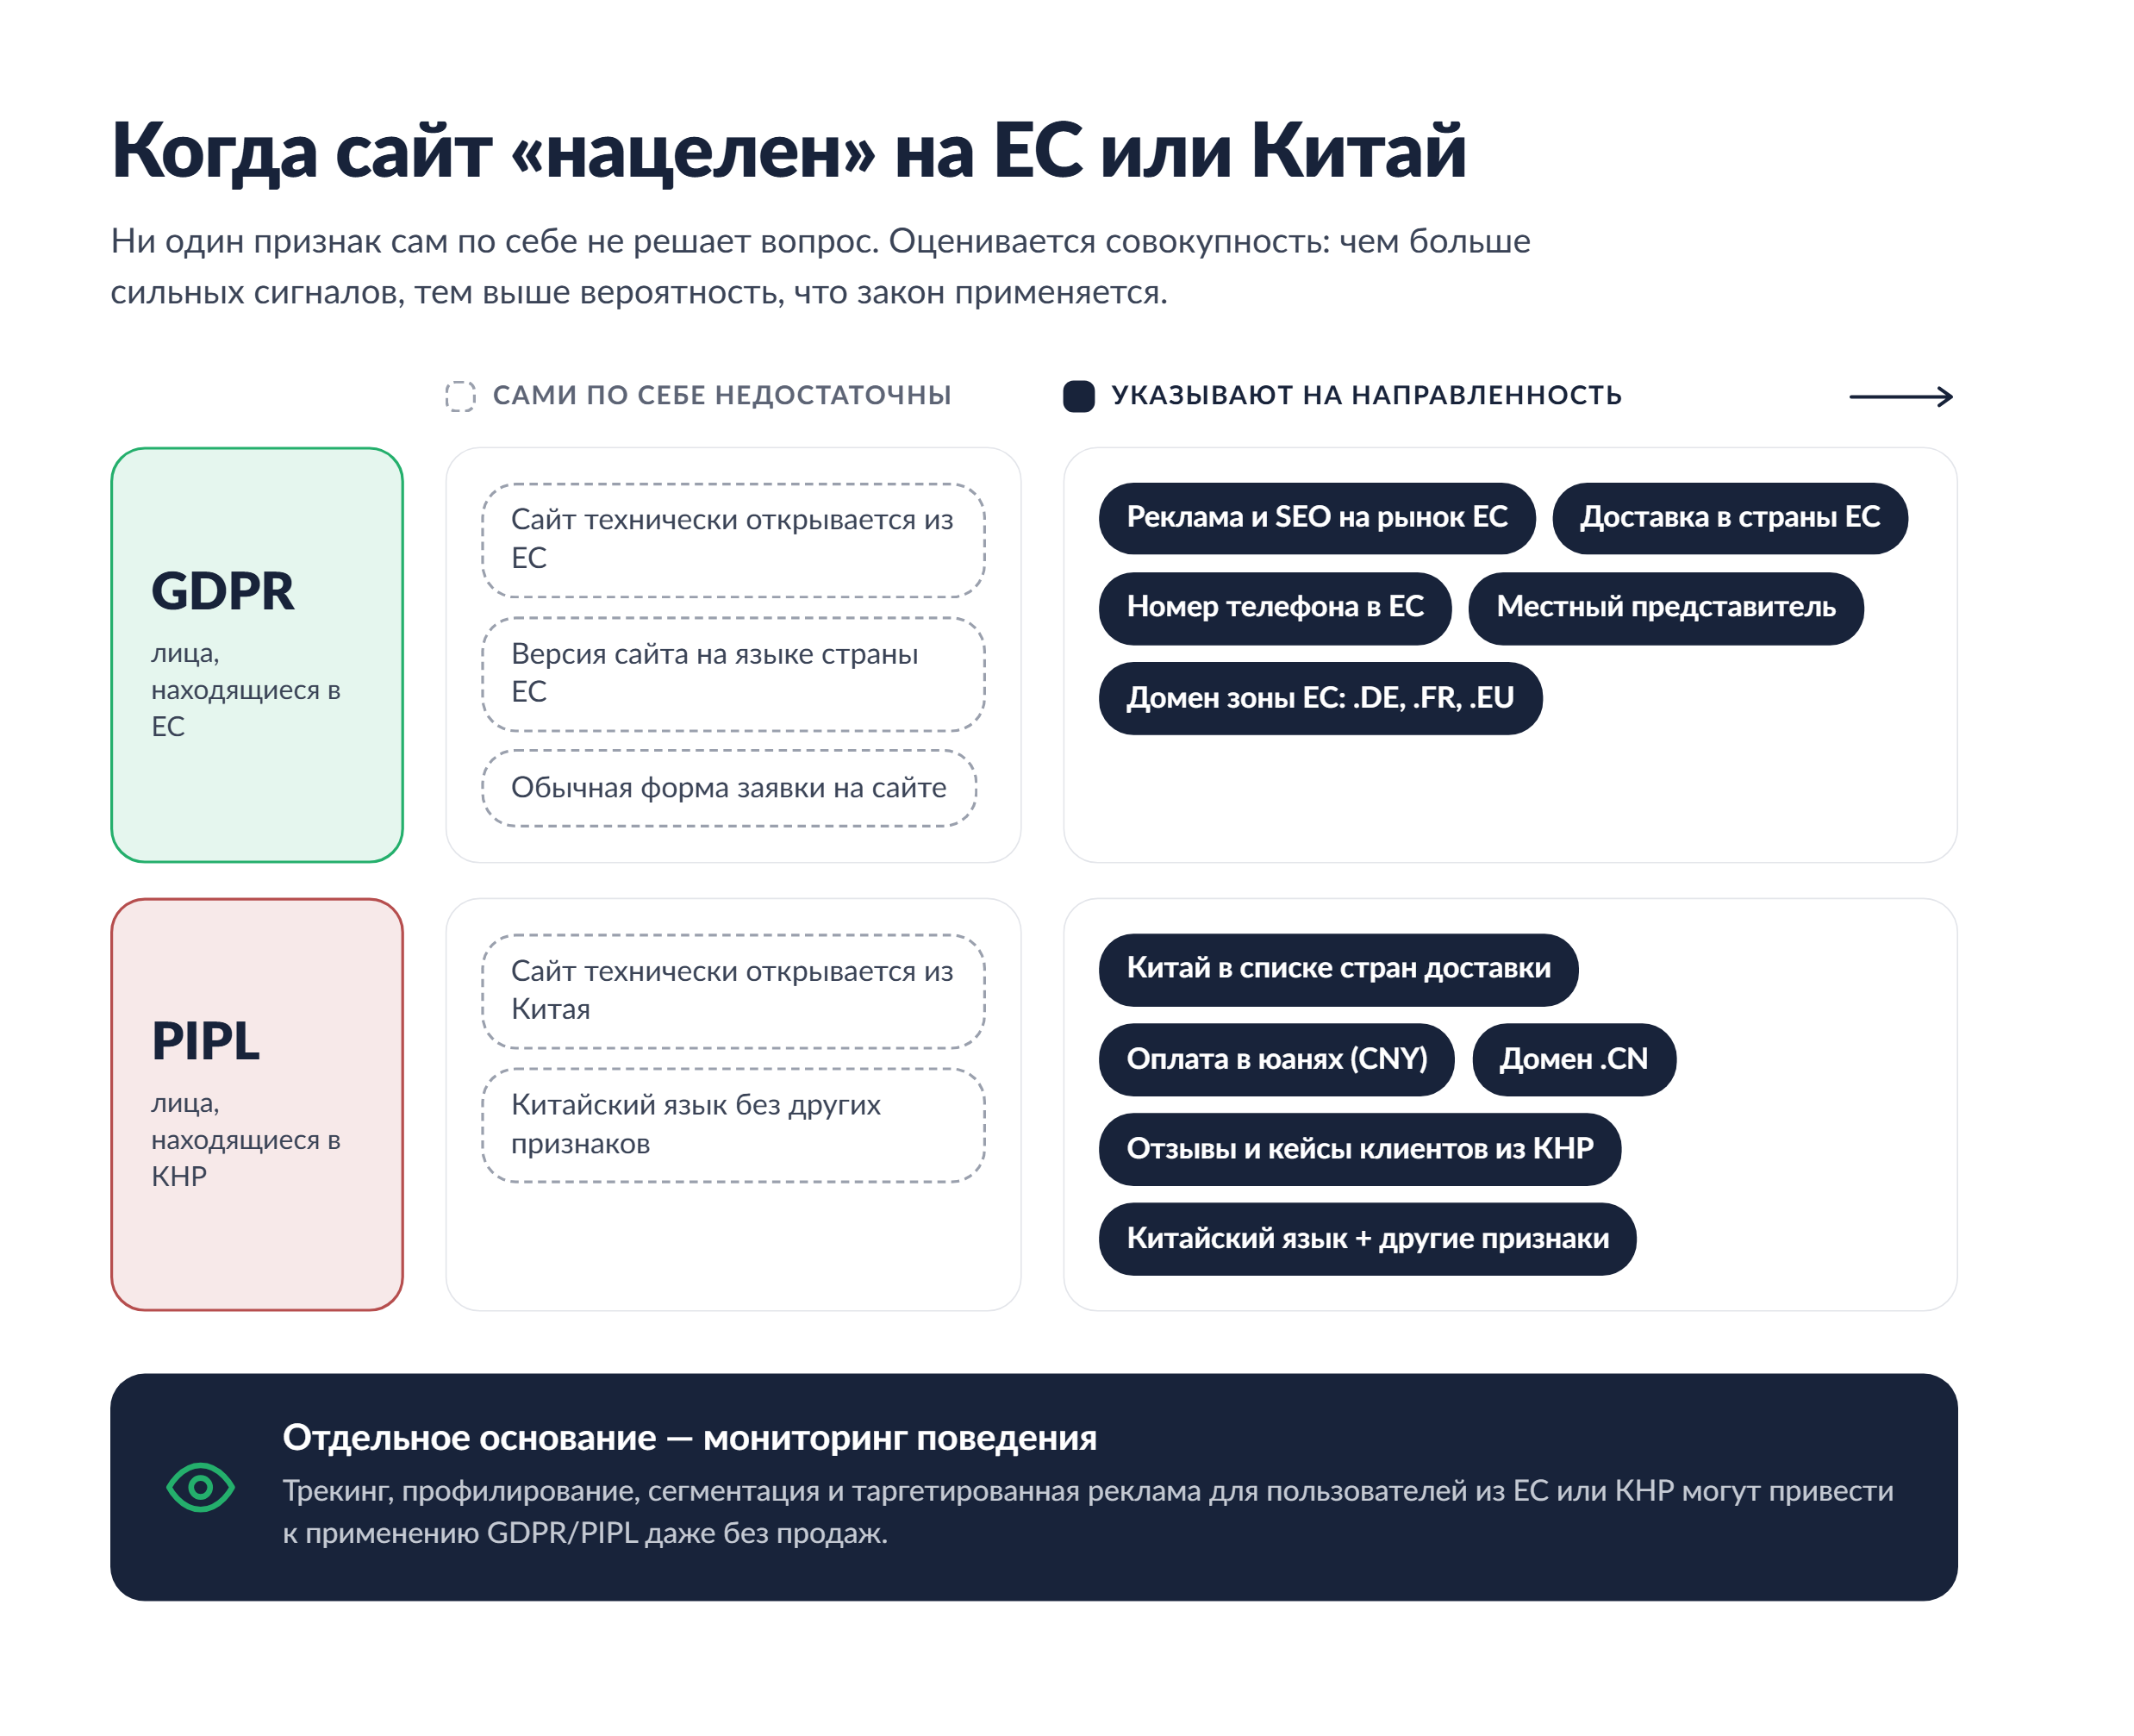
Российский бизнес будет находиться под воздействием GDPR также в случае, если предложение товаров или услуг будет направлено на лиц, находящихся в ЕС. Важно обратить внимание на то, что простой возможности использования языка одной из стран ЕС на сайте не образует критерия «направленности». Оплата поискового продвижения, ориентированного на рынок ЕС, возможность прямой доставки товаров, зарегистрированный в Евросоюзе номер телефона и местный представитель, а также домен, относящийся к зоне ЕС, — именно из этих элементов складывается комплексный критерий «направленности».
Следует обратить внимание на то, что сбор сведений с помощью сайта в сети Интернет по общему правилу не приводит к автоматическому применению GDPR. Однако в ряде случаев, в том числе при использовании cookie-файлов, распространение GDPR на отечественную компанию не исключается. В случае возникновения вопросов к сайту отечественной компании рекомендуется проводить правовой аудит сайта — это поможет исключить риски требований со стороны как российских, так и зарубежных органов.
Каковы последствия применения GDPR к российскому бизнесу?
Если GDPR распространяется на отечественную компанию, она обязана соблюдать требования GDPR и платить штрафы в случае нарушений.
Распространение GDPR на российские компании влечет следующие последствия:
- Необходимость соблюдения положений и требований GDPR (в частности, обязанности по уведомлению об утечках данных за 72 часа, ведению учета обработки, оценке воздействия на защиту данных и т.п.).
- Обязанность по выплате штрафов в размере до 10 млн евро или 2% оборота за нарушение организационных требований, до 20 млн евро или 4% оборота за наиболее серьезные нарушения (нарушение принципов обработки, прав субъектов) требований GDPR.
- Усложнение работы с крупными контрагентами.
Когда закон Китая о защите персональных данных PIPL применяется к российской компании?
Российская компания может подпадать под действие PIPL даже при отсутствии регистрации, офиса или иной формы присутствия в Китае. Это происходит в тех случаях, когда компания обрабатывает персональную информацию лиц, находящихся на территории КНР, для предоставления им товаров или услуг либо осуществляет мониторинг и анализ их поведения.
В общем случае действие PIPL распространяется на физических и юридических лиц, осуществляющих деятельность на территории КНР. Вместе с тем китайский закон, как и GDPR, обладает экстерриториальным действием и предусматривает возможность его применения за пределами Китая. Поэтому российская компания может столкнуться с требованиями PIPL даже в ситуации, когда она не зарегистрирована в Китае и не имеет там собственного представительства.
PIPL может применяться к иностранной компании, которая обрабатывает персональную информацию лиц, находящихся в Китае, если такая обработка связана:
(А) с предоставлением товаров или услуг физическим лицам, находящимся на территории КНР;
(Б) с анализом или оценкой поведения таких лиц.
(А) Предоставление товаров или услуг лицам, находящимся на территории КНР
Одним из оснований экстерриториального применения PIPL является обработка персональной информации в связи с предложением товаров или услуг лицам, находящимся на территории КНР.
Однако PIPL не содержит исчерпывающего перечня признаков, по которым можно определить, что деятельность компании ориентирована именно на китайских пользователей. Поэтому при анализе российского бизнеса могут учитываться различные факторы, свидетельствующие о намеренном выходе компании на рынок Китая. В качестве таких обстоятельств можно рассматривать, например:
- Возможность доставки товаров в Китай. Если российский или зарубежный интернет-магазин прямо указывает возможность доставки на территорию КНР и позволяет выбрать Китай в качестве страны назначения, это может свидетельствовать о целенаправленном предложении товаров китайским пользователям.
- Использование китайского языка. Размещение информации о товарах или услугах на китайском языке может рассматриваться как один из признаков ориентации бизнеса на китайскую аудиторию.
- Использование китайского юаня при оплате. Наличие CNY среди доступных валют может указывать на намерение компании работать с китайскими клиентами.
- Использование китайского национального домена верхнего уровня. Наличие соответствующего доменного имени (.cn) также может свидетельствовать об ориентированности деятельности на пользователей из Китая.
- Упоминание пользователей или клиентов из Китая. В качестве дополнительного фактора может учитываться наличие на сайте информации о китайских клиентах, включая отзывы и комментарии пользователей, находящихся в КНР.
При этом отдельные признаки необходимо оценивать именно в совокупности. Само наличие китайского языка, валюты или технической возможности открыть сайт из Китая не обязательно означает, что PIPL автоматически распространяется на российскую компанию. Подход к определению территориальной направленности деятельности имеет определенное сходство с логикой GDPR. Вместе с тем PIPL устанавливает собственные правила, поэтому полностью переносить европейские критерии на китайское законодательство нельзя.
(Б) Мониторинг и оценка поведения лиц, находящихся на территории КНР
В данном случае речь может идти не только о непосредственном наблюдении за действиями пользователя на сайте. Мониторинг может включать сбор и анализ информации о поведении человека с использованием цифровых инструментов.
Например, к соответствующим операциям могут относиться:
- отслеживание поведения пользователя в сети интернет;
- анализ посещаемых страниц и совершаемых действий;
- формирование профиля пользователя;
- классификация пользователей по определенным признакам;
- анализ интересов и предпочтений;
- прогнозирование поведения пользователя;
- использование полученных результатов для таргетированной рекламы.
Как работает экстерриториальный принцип действия GDPR и PIPL?
Оба закона имеют экстерриториальный характер, но проверять применимость нужно по разным критериям и с учетом фактической модели бизнеса.
GDPR в большей степени связан с наличием учреждения и предложением товаров или услуг лицам в ЕС, а PIPL содержит собственные критерии обработки информации лиц в Китае. Следует отметить, что PIPL и GDPR схожи по некоторым основаниям. Однако PIPL устанавливает некоторые институты, неизвестные GDPR, в частности, требования к провайдерам интернет-платформ. PIPL отличается от GDPR и тем, что предполагает широкую дискрецию государственных органов: их полномочия не всегда определены конкретно.
Ситуация российской компании Применимость GDPR или PIPL Компания работает только с российскими клиентами Нет оснований для применения GDPR или PIPL по этому факту Сайт доступен из ЕС/КНР По общему правилу, этого недостаточно для применения GDPR/PIPL Компания целенаправленно продает товары или (и) услуги клиентам из ЕС/КНР GDPR/PIPL будут применяться к соответствующим отношениям Компания анализирует поведение лиц из ЕС/КНР, в том числе с помощью сайта Могут применяться положения GDPR/PIPL Когда обязательно назначение DPO, PIPO или лицо, ответственное за организацию обработки ПДн?
152-ФЗ, GDPR и PIPL по-разному определяют роль, статус и степень независимости ответственного лица.
По 152-ФЗ (статья 22.1) каждый оператор-юридическое лицо обязан назначить лицо, ответственное за организацию обработки персональных данных. Оно получает указания от исполнительного органа и подотчетно ему. Закон не предъявляет требований к квалификации и не запрещает совмещать эту роль с иными должностными обязанностями.
По GDPR (статьи 37–39) в установленных случаях обязательно назначение Data Protection Officer (DPO). DPO должен обладать профессиональными знаниями в области права и практики защиты данных. Он назначается в нескольких случаях: если обработка осуществляется публичным органом или учреждением; если происходит обработка данных, которые требуют регулярного и систематического мониторинга субъектов; если в основном компания обрабатывает специальные категории данных. Отличие от российского аналога в том, что DPO обладает особой степенью независимости, не может быть уволен или подвергнут санкциям за исполнение своих профессиональных обязанностей и подчиняется напрямую высшему руководству.
По PIPL (статья 52) обязанность назначить лицо, ответственное за защиту персональной информации (Personal Information Protection Officer — PIPO), возникает при достижении порогового объема обрабатываемых данных, устанавливаемого CAC (Государственной канцелярией интернет-информации Китая). По общему правилу, PIPO назначается, если обработка данных происходит в отношении 1 млн физических лиц, или если происходит обработка чувствительных данных более, чем 100 тыс. физических лиц.
Таким образом, если российская компания подпадает под GDPR, у нее может возникнуть необходимость назначить DPO с соблюдением европейских стандартов независимости, даже если для российских целей достаточно «ответственного» по 152-ФЗ. Наши юристы помогут с подготовкой соответствующего пакета документов.
Как российской компании привести работу с персональными данными в соответствие с тремя режимами?
Сначала нужно установить, какие законы действительно применяются к бизнесу, а затем привести документы, сайт, договоры и IT-процессы в соответствие с каждым из них.
Для российской компании работа с персональными данными сегодня уже не ограничивается проверкой одной политики на сайте. Если бизнес продает товары или услуги за рубеж, использует иностранные сервисы или прямо или косвенно работает с пользователями из ЕС и Китая, необходимо отдельно проверить действие GDPR и PIPL и определить, какие требования применяются к каждому процессу обработки персональных данных.
Все больше компаний задумываются о защите персональных данных, встроенной на самых ранних этапах разработки бизнес-процессов и информационных систем. Такой подход был заложен в GDRP и называется Privacy by Design (PbD) (англ. «Спроектированная приватность»). Концепция Privacy by Design существует для предотвращения правовых рисков, связанных с нарушением законодательства о персональных данных.
Мы можем провести комплексную защиту персональных данных: определить применимые требования, провести Data Mapping, проверить сайт и информационные системы, проанализировать трансграничные передачи, подготовить необходимые документы и определить порядок взаимодействия с регуляторами.
В зависимости от задачи работа может включать правовой аудит сайта, разработку политики конфиденциальности для сайта, разработку пакета документов по защите персональных данных и подготовку уведомления Роскомнадзора о работе с персональными данными. Наши юристы готовы проконсультировать вас по вопросам обработки персональных данных.Главная задача юриста заключается не в том, чтобы формально собрать документы под три закона. Необходимо понять, какие данные получает российская компания, от кого, где они находятся, кому передаются, для чего используются и какие требования применяются к каждому этапу обработки.
Именно такой подход позволяет заранее выявить риски и понять, какие требования действительно относятся к бизнесу, а какие можно не учитывать.
Что еще нужно знать российской компании о GDPR, 152-ФЗ и PIPL?
-
Где найти актуальную информацию о требованиях 152-ФЗ GDPR, и PIPL?

-
Может ли GDPR применяться к российской компании без офиса в Европе?
Да, наличие офиса в ЕС не является обязательным условием. GDPR может применяться к компании за пределами ЕС, если выполняются критерии ст. 3 GDPR, в частности предложение товаров или услуг лицам в ЕС либо мониторинг их поведения.
-
Может ли PIPL применяться к российской компании без офиса в Китае?
Да. При наличии условий экстерриториального действия российская компания может подпадать под PIPL и при отсутствии физического офиса в Китае. Для соответствующих иностранных операторов закон предусматривает специальное учреждение или представителя в Китае.
-
Достаточно ли для применения GDPR того, что российский сайт доступен в Европе?
Нет. Сам факт технической доступности сайта из ЕС не означает автоматического применения GDPR. Необходимо анализировать, направлена ли деятельность компании на лиц в ЕС и какие операции с их персональными данными осуществляются.
-
Достаточно ли соблюдения 152-ФЗ для работы с европейскими клиентами?
Нет. Если деятельность компании подпадает под сферу GDPR, необходимо отдельно выполнять его требования.
-
Достаточно ли соблюдения GDPR для работы с китайскими клиентами?
Нет. PIPL имеет собственные требования, включая специальные правила для определенных случаев трансграничной передачи и обработки чувствительной информации. Сходство GDPR и PIPL не означает полного совпадения требований.
-
Нужно ли хранить все данные европейских клиентов в Европе?
Нет. GDPR не устанавливает общего требования хранить все персональные данные исключительно в ЕС. Однако трансграничная передача должна осуществляться с соблюдением предусмотренных GDPR механизмов.
-
Нужно ли хранить данные российских граждан в России, если компания использует зарубежную CRM?
Требования 152-ФЗ к локализации первичного сбора необходимо учитывать независимо от использования зарубежных сервисов. Конкретную архитектуру обработки нужно анализировать отдельно.
-
Нужно ли проводить аудит сайта, если компания уверена, что собирает только имя и номер телефона?
Да, поскольку сайт может передавать значительно больше информации, чем указано в форме: IP-адреса, cookies, идентификаторы, данные аналитики, сведения рекламных систем и пр. Именно поэтому правовой аудит сайта должен учитывать не только видимую форму заявки, но и весь поток данных.
-
Сравнение GDPR и 152-ФЗ и PIPL?
При сравнении GDPR, 152-ФЗ и PIPL важно учитывать не только общие принципы защиты персональных данных, но и территориальное действие каждого закона, требования к обработке, передаче данных, ответственным лицам и санкциям. Российская компания определяет применимые требования отдельно в зависимости от модели работы.
-
Где найти актуальную информацию о требованиях 152-ФЗ GDPR, и PIPL?
-
Может ли GDPR применяться к российской компании без офиса в Европе?
Да, наличие офиса в ЕС не является обязательным условием. GDPR может применяться к компании за пределами ЕС, если выполняются критерии ст. 3 GDPR, в частности предложение товаров или услуг лицам в ЕС либо мониторинг их поведения.
-
Может ли PIPL применяться к российской компании без офиса в Китае?
Да. При наличии условий экстерриториального действия российская компания может подпадать под PIPL и при отсутствии физического офиса в Китае. Для соответствующих иностранных операторов закон предусматривает специальное учреждение или представителя в Китае.
-
Достаточно ли для применения GDPR того, что российский сайт доступен в Европе?
Нет. Сам факт технической доступности сайта из ЕС не означает автоматического применения GDPR. Необходимо анализировать, направлена ли деятельность компании на лиц в ЕС и какие операции с их персональными данными осуществляются.
-
Достаточно ли соблюдения 152-ФЗ для работы с европейскими клиентами?
Нет. Если деятельность компании подпадает под сферу GDPR, необходимо отдельно выполнять его требования.
-
Достаточно ли соблюдения GDPR для работы с китайскими клиентами?
Нет. PIPL имеет собственные требования, включая специальные правила для определенных случаев трансграничной передачи и обработки чувствительной информации. Сходство GDPR и PIPL не означает полного совпадения требований.
-
Нужно ли хранить все данные европейских клиентов в Европе?
Нет. GDPR не устанавливает общего требования хранить все персональные данные исключительно в ЕС. Однако трансграничная передача должна осуществляться с соблюдением предусмотренных GDPR механизмов.
-
Нужно ли хранить данные российских граждан в России, если компания использует зарубежную CRM?
Требования 152-ФЗ к локализации первичного сбора необходимо учитывать независимо от использования зарубежных сервисов. Конкретную архитектуру обработки нужно анализировать отдельно.
-
Нужно ли проводить аудит сайта, если компания уверена, что собирает только имя и номер телефона?
Да, поскольку сайт может передавать значительно больше информации, чем указано в форме: IP-адреса, cookies, идентификаторы, данные аналитики, сведения рекламных систем и пр. Именно поэтому правовой аудит сайта должен учитывать не только видимую форму заявки, но и весь поток данных.
-
Сравнение GDPR и 152-ФЗ и PIPL?
При сравнении GDPR, 152-ФЗ и PIPL важно учитывать не только общие принципы защиты персональных данных, но и территориальное действие каждого закона, требования к обработке, передаче данных, ответственным лицам и санкциям. Российская компания определяет применимые требования отдельно в зависимости от модели работы.


Управляющий партнер
10 лет опыта
более 300 выигранных дел


Комментарии