

Чек-лист для самопроверки: все ли у вас готово для работы с персональными данными в организации


Проверки Роскомнадзора участились, штрафы за нарушения выросли до миллионов рублей, а оборотные санкции за утечки теперь могут составлять до 3% годовой выручки компании. При этом большинство организаций узнает о пробелах в работе с персональными данными только тогда, когда инспектор уже на пороге.
Эта статья — практическое руководство для самостоятельной проверки.


Содержание
- Есть ли персональные данные у юридического лица
- Кто отвечает за обработку персональных данных в организации
- Какие документы по обработке ПДн должны быть в организации
- Персональные данные в компании: пошаговая инструкция по организации работы
- Чек-лист для самопроверки: внутренние и внешние документы
- Что проверяет Роскомнадзор и какие требования по персональным данным актуальны в 2026 году
- Заключение
Есть ли персональные данные у юридического лица
Нет. Персональные данные — это сведения, относящиеся исключительно к физическому лицу. У организации как таковой персональных данных не существует. Но это не означает, что компании не нужно соблюдать требования 152-ФЗ.
Реквизиты юридического лица: ИНН, ОГРН, расчетный счет, юридический адрес, ПДн не являются. Это сведения об организации, а не о конкретном человеке. Однако за любым юридическим лицом стоят физические лица: директор, учредители, сотрудники, клиенты. И их данные уже относятся к персональным.
Специфика ИП и самозанятых. ИНН и ОГРНИП индивидуального предпринимателя технически являются открытыми данными, так как они содержатся в публичных реестрах. Однако паспортные данные ИП, адрес регистрации, личный номер телефона и электронная почта — это уже ПДн, требующие защиты. Самозанятые находятся в аналогичном положении: регистрационные сведения открыты, личные — нет.
| Сведения | Являются ли ПДн? | Пояснение |
| ИНН, ОГРН, расчетный счет организации | Нет | Сведения о юридическом лице, не о физическом человеке |
| ФИО директора, учредителя | Да | Данные физического лица, позволяющие его идентифицировать |
| Паспортные данные, адрес регистрации директора | Да | ПДн с повышенным режимом защиты |
| ИНН, ОГРНИП индивидуального предпринимателя | Данные открытые, но защита нужна | ИНН и ОГРНИП публичны, однако иные данные ИП — ПДн |
| ФИО, телефон, email клиента или сотрудника | Да | Стандартные ПДн физического лица |
| Биометрия | Да, специальная категория | Требуют отдельного письменного согласия. Фото и голос — биометрия только при использовании для автоматизированной идентификации |
Кто отвечает за обработку персональных данных в организации
Перед Роскомнадзором и субъектами данных всегда отвечает оператор, то есть сама организация или ИП. Внутри компании за организацию работы с ПДн должен быть назначен ответственный сотрудник.
Штрафы и предписания РКН направляет в адрес юридического лица или индивидуального предпринимателя, вне зависимости от того, по чьей вине произошло нарушение. Ответственность перед регулятором нельзя переложить на конкретного сотрудника.
Ответственный за организацию обработки ПДн — это внутренняя должность, предусмотренная ст. 22.1 152-ФЗ. Его назначают приказом руководителя, и он подчиняется непосредственно исполнительному органу организации (как правило, генеральному директору). Без такого приказа оператор нарушает требования закона.
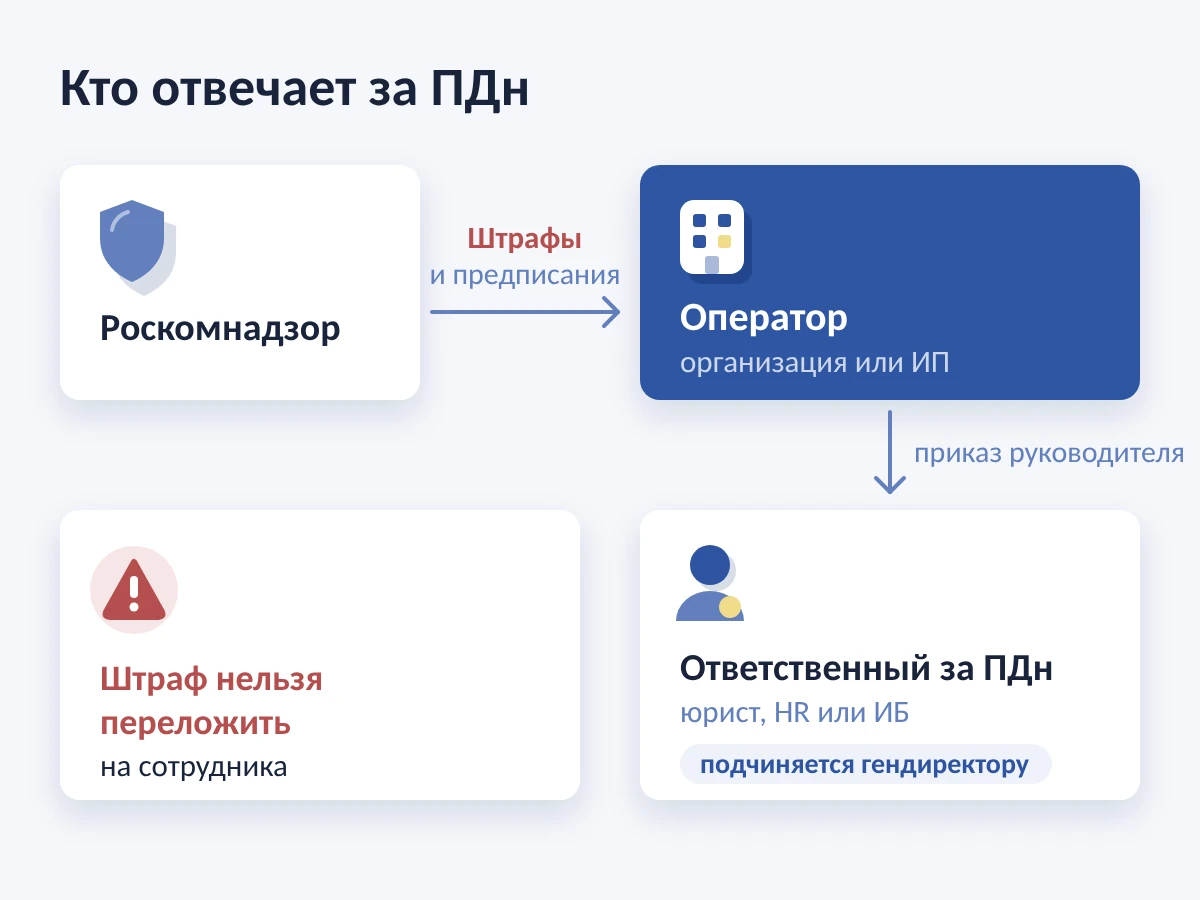
На эту роль обычно назначают юриста, HR-директора или специалиста по информационной безопасности. Важно, чтобы у ответственного было достаточно полномочий для выстраивания процессов: доступ к документам, право давать инструкции сотрудникам, возможность инициировать аудит.
Функции ответственного: контроль за соблюдением 152-ФЗ внутри компании, организация обучения сотрудников, работа с обращениями субъектов данных, взаимодействие с Роскомнадзором при проверках.

Наши кейсы
-
Вернули аванс 1,8 млн ₽ за невыполненные работы по договору подряда
Возвращён аванс + % за пользование чужими денежными средствами
-
Взыскали 1 145 060 рублей с ГБУ «Жилищник» за залив горячей водой — 141% от суммы ущерба
Взыскали 1,14 млн с Жилищника за потоп
Какие документы по обработке ПДн должны быть в организации
Закон не содержит единого списка обязательных документов, но из требований 152-ФЗ и подзаконных актов складывается конкретный пакет. Его можно разделить на внутренние документы для организации процессов в компании, и внешние, регулирующие отношения с клиентами, Роскомнадзором и касающиеся оформления сайта.
| Документ | Назначение | Статус |
| Положение об обработке персональных данных | Описывает цели, категории данных, правовые основания, сроки хранения и меры защиты | Обязателен (ст. 18.1 152-ФЗ) |
| Приказ о назначении ответственного за ПДн | Фиксирует, кто внутри компании отвечает за организацию работы с ПДн | Обязателен (ст. 22.1 152-ФЗ) |
| Приказ о перечне лиц с доступом к ПДн | Устанавливает круг сотрудников, которые вправе работать с ПДн | Обязателен (п. 13 Постановления Правительства РФ от 15.09.2008 № 687)) |
| Обязательство о неразглашении ПДн | Каждый сотрудник из перечня подписывает обязательство хранить конфиденциальность | Обязателен (ст. 7 152-ФЗ) |
| Акт оценки вреда субъектам ПДн | Фиксирует степень возможного вреда субъектам при нарушении обработки (высокая, средняя, низкая) | Обязателен с 01.03.2023 (Приказ РКН №178) |
| Инструкции для сотрудников по работе с ПДн | Описывают конкретный порядок действий: сбор, хранение, уничтожение данных | Рекомендован (ст. 18.1 152-ФЗ) |
| Журнал учета обращений субъектов ПДн | Фиксирует запросы от субъектов: на доступ, исправление, удаление данных | Рекомендован |
| Политика конфиденциальности (для сайта) |
Информирует пользователей об обработке данных; обязательна для публикации на сайте | Обязательна (ч. 2 ст. 18.1 152-ФЗ) |
| Формы согласий на обработку ПДн | Фиксируют согласие субъекта; отдельные формы для клиентов, сотрудников, пользователей сайта | Обязательны при отсутствии иных оснований обработки |
| Уведомление в Роскомнадзор | Регистрирует оператора в реестре РКН до начала обработки ПДн | Обязательно (ст. 22 152-ФЗ, за исключениями из ч. 2) |
| Договоры поручения с подрядчиками | Регулируют передачу данных внешним обработчикам: колл-центрам, CRM, бухгалтерам на аутсорсе | Обязательны при передаче (ч. 3 ст. 6 152-ФЗ) |

Не знаете, с чего начать? Юристы «Хелп Консалтинг» проведут правовой аудит сайта и внутренних процессов, обнаружат пробелы и помогут подготовить полный пакет документов под ключ.
Персональные данные в компании: пошаговая инструкция по организации работы
Выстроить систему работы с персональными данными можно последовательно, не пытаясь охватить все сразу. Пять шагов позволяют перейти от нулевого состояния к базовому соответствию требованиям 152-ФЗ.
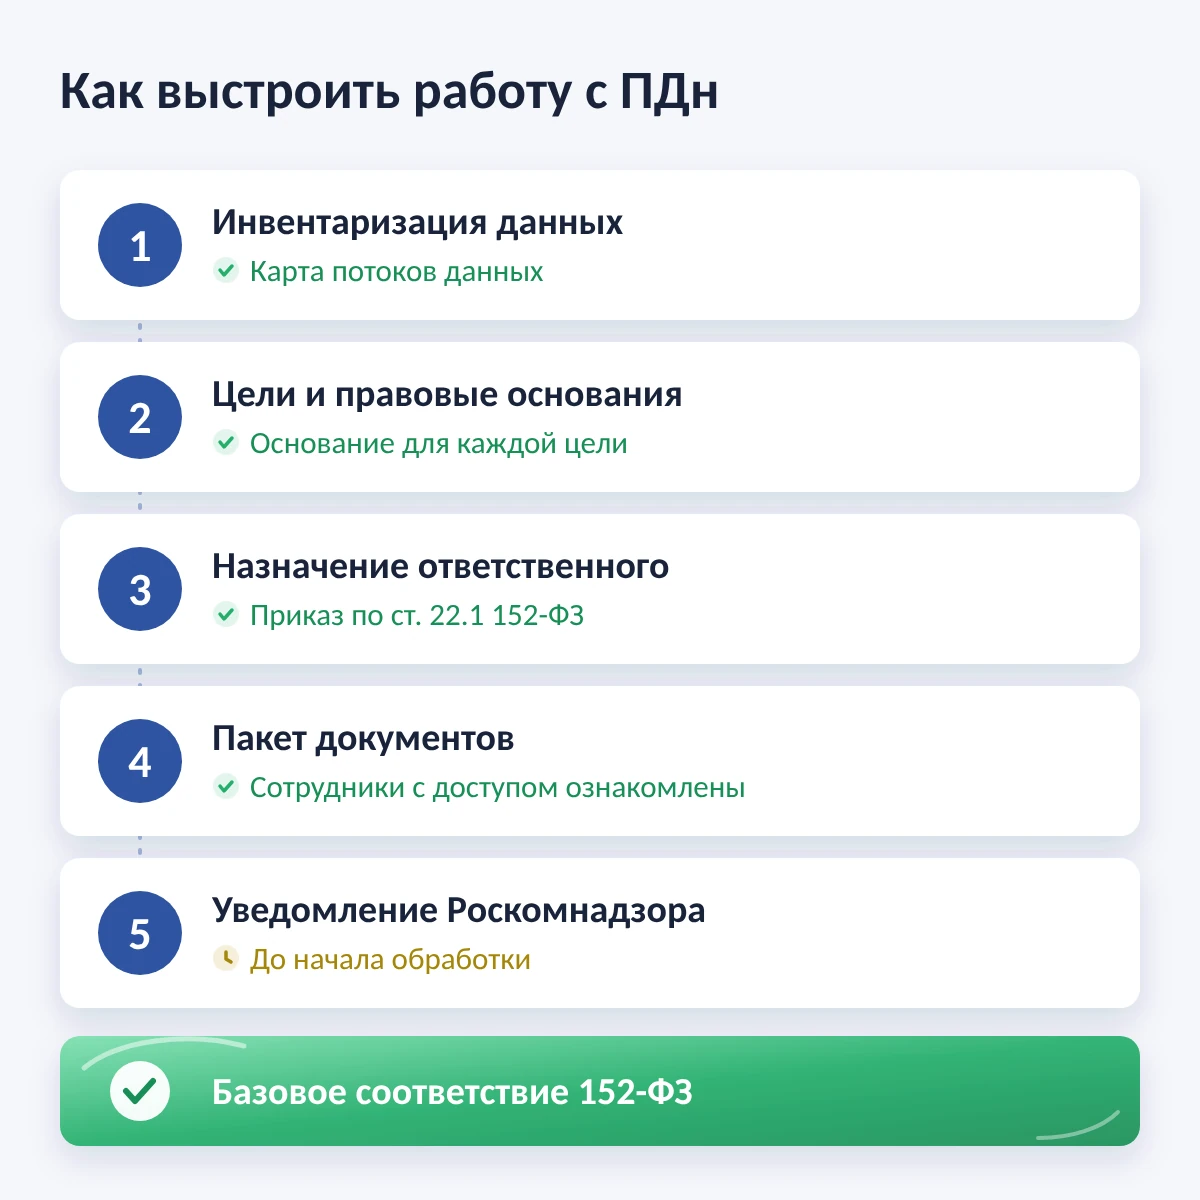
- Инвентаризация данных. Определите, какие ПДн обрабатывает компания: данные клиентов, сотрудников, контрагентов, самозанятых. Зафиксируйте, где они хранятся (CRM, 1С, Excel, бумажные архивы, облачные сервисы), как собираются и кто имеет к ним доступ. Результат — карта потоков данных, которая станет основой всей дальнейшей работы.
- Определение целей и правовых оснований. Для каждой категории ПДн и каждой цели обработки определите законное основание: согласие субъекта, исполнение договора, требование закона или законный интерес оператора. Без четкого основания любая обработка данных незаконна.
- Назначение ответственного. Издайте приказ о назначении ответственного за организацию обработки ПДн в соответствии со ст. 22.1 152-ФЗ. Пропишите его полномочия, подчиненность и зону ответственности.
- Подготовка и утверждение документов. Разработайте полный пакет: положение об обработке ПДн, политику конфиденциальности, формы согласий, обязательства о неразглашении, инструкции для сотрудников, акт оценки вреда. Ознакомьте с документами всех сотрудников, у которых есть доступ к персональным данным.
- Уведомление Роскомнадзора. Если компания не попадает под исключения, установленные ч. 2 ст. 22 152-ФЗ, подайте уведомление об обработке ПДн до начала их обработки. С 2022 года форма уведомления расширена: в ней нужно указывать правовые основания, категории данных, страны трансграничной передачи и принятые меры безопасности.

Чек-лист для самопроверки: внутренние и внешние документы
Самостоятельная проверка в организации по этому чек-листу поможет оценить готовность компании к работе с персональными данными. Если хотя бы один пункт вызывает сомнения — это зона риска при проверке Роскомнадзора
Блок 1. Внутренние документы и процессы
- Назначен ответственный за организацию обработки ПДн, оформлен приказ о назначении
- Утвержден перечень сотрудников с доступом к персональным данным
- Каждый сотрудник из перечня подписал обязательство о неразглашении ПДн
- Разработано и утверждено Положение об обработке персональных данных
- Составлен и утвержден акт оценки возможного вреда субъектам персональных данных (Приказ РКН №178, действует с 01.03.2023)
- Разработаны инструкции для сотрудников по работе с ПДн (сбор, хранение, передача, уничтожение)
- Ведется журнал учета обращений субъектов персональных данных
- Определены сроки хранения данных для каждой категории и выстроен процесс их уничтожения по истечении срока
- Физические носители с ПДн (личные дела, договоры) хранятся в защищенных местах с ограниченным доступом
- Для каждой цели обработки определено законное основание (согласие, договор, закон)
Блок 2. Внешние документы и взаимодействие с регулятором
- Направлено уведомление в Роскомнадзор об обработке ПДн (или подтверждено, что компания попадает под исключения ч. 2 ст. 22 152-ФЗ)
- Проведена проверка данных в реестре РКН: сведения соответствуют текущим целям, категориям данных и инфраструктуре компании
- На сайте опубликована политика конфиденциальности, доступная для пользователей
- Все веб-формы сбора данных (регистрация, обратная связь, заказ) содержат чекбокс согласия с корректной ссылкой на политику
- Использование cookie на сайте задокументировано и пользователям предоставлена возможность выбора
- Разработаны и используются актуальные формы согласий на обработку ПДн (для клиентов, сотрудников, подписчиков)
- Со всеми подрядчиками, получающими доступ к ПДн (IT-компании, колл-центры, бухгалтеры на аутсорсе, облачные сервисы), заключены договоры поручения на обработку персональных данных
- При передаче ПДн за рубеж соблюдены требования к трансграничной передаче (ст. 12 152-ФЗ): уведомление РКН, оценка защиты прав субъектов
- Выстроен процесс реагирования на запросы субъектов ПДн (доступ, исправление, удаление) в сроки, установленные 152-ФЗ
- Выстроен процесс уведомления РКН об утечках: 24 часа — об угрозе, 72 часа — о деталях инцидента
Что проверяет Роскомнадзор и какие требования по персональным данным актуальны в 2026 году
Начиная с 2022 года законодательство о персональных данных претерпело существенные изменения. К 2026 году сложился новый стандарт требований, с которым нужно сверять текущее состояние дел в компании.
Новые штрафы по ст. 13.11 КоАП. С 30 мая 2025 года действуют значительно увеличенные санкции. Незаконная обработка персональных данных влечет штраф от 150 000 до 300 000 рублей для юридических лиц. Обработка без обязательного письменного согласия — от 300 000 до 700 000 рублей. При повторном нарушении сумма штрафа составит до 1 500 000 рублей. За утечку данных введены оборотные штрафы: при повторной утечке — от 1 до 3% годовой выручки компании, но не менее 20 000 000 рублей.
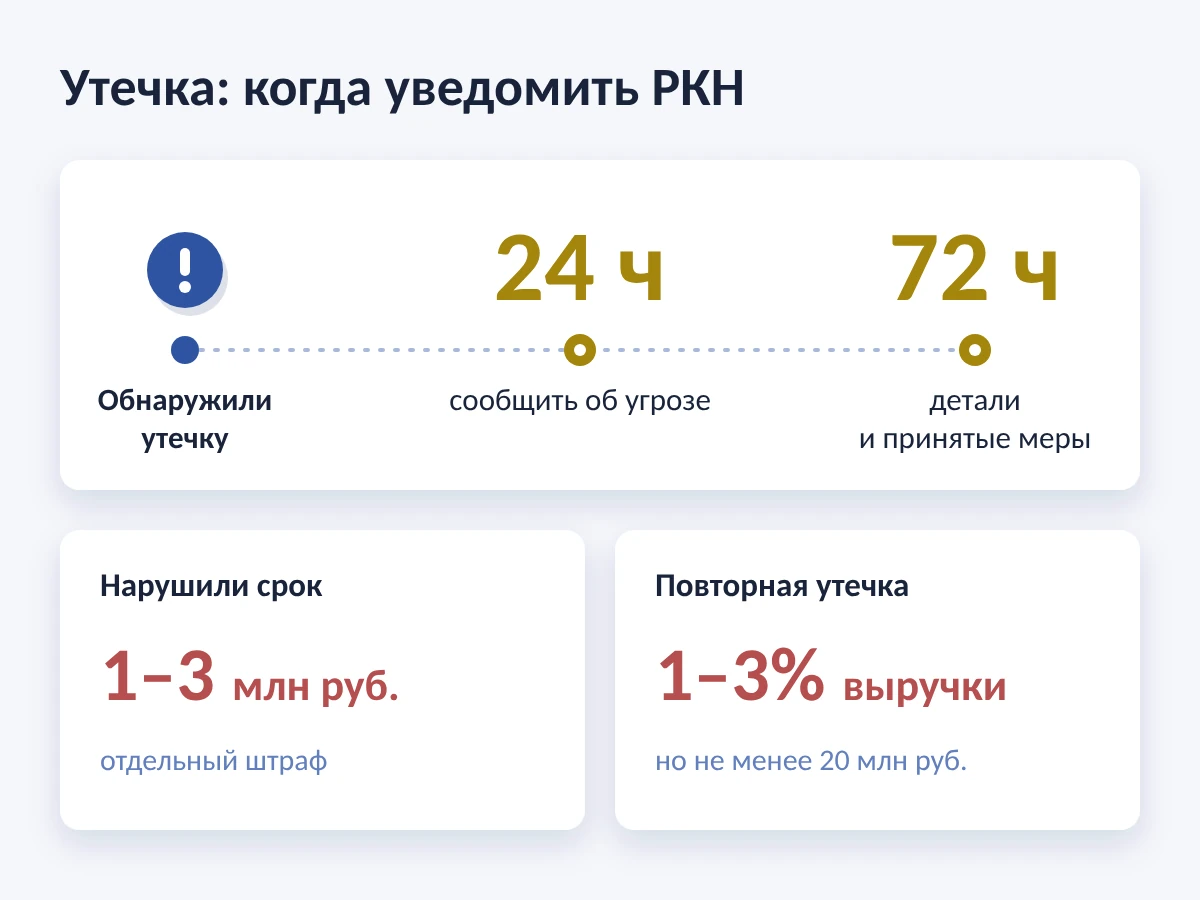
Уведомление об утечке. При обнаружении компрометации персональных данных оператор обязан уведомить Роскомнадзор в течение 24 часов об угрозе, и в течение 72 часов о деталях инцидента и принятых мерах. Нарушение сроков — самостоятельный состав нарушения со штрафом от 1 000 000 до 3 000 000 рублей.
Трансграничная передача. С 2022 года действует уведомительный порядок трансграничной передачи ПДн: до начала передачи оператор обязан уведомить РКН и выждать срок, в течение которого регулятор вправе наложить запрет. Использование зарубежных облачных сервисов (AWS, Google Workspace, Bitrix24 на зарубежных серверах) без соблюдения этой процедуры является нарушением.
Что РКН проверяет в первую очередь. По статистике проверок чаще всего выявляются: отсутствие уведомления в реестре РКН; отсутствие или неактуальность политики конфиденциальности на сайте; некорректные формы согласий (без указания цели, категорий данных, срока); отсутствие договоров поручения с подрядчиками; отсутствие акта оценки вреда субъектам.
Юристы «Хелп Консалтинг» разрабатывают политику конфиденциальности с учетом специфики конкретной компании. Документ соответствуют актуальным требованиям 152-ФЗ и Роскомнадзора на 2026 год.
Заключение
Работа с персональными данными в организации — это не разовая задача, а непрерывный процесс. Законодательство меняется, бизнес развивается, появляются новые сервисы и подрядчики. Каждое такое изменение потенциально затрагивает систему защиты ПДн.
Чек-лист из этой статьи служит отправной точкой для самостоятельной проверки. Если по его результатам обнаружились незакрытые пункты, это сигнал: до визита инспектора РКН их нужно устранить.
Ответы на вопросы
-
Что такое персональные данные в организации и что к ним относится?

Персональные данные — любая информация, прямо или косвенно позволяющая идентифицировать физическое лицо (ст. 3 152-ФЗ). В организации к ним относятся данные сотрудников (ФИО, паспорт, СНИЛС, банковские реквизиты), клиентов (имя, телефон, email, адрес), контрагентов.
-
Обязан ли ИП соблюдать требования 152-ФЗ о персональных данных?
Да. Индивидуальный предприниматель является оператором персональных данных, если обрабатывает ПДн хотя бы одного физического лица: клиента, сотрудника или контрагента. Требования 152-ФЗ распространяются на него в полном объеме, включая уведомление РКН, наличие политики конфиденциальности и форм согласий.
-
Нужно ли подавать уведомление в Роскомнадзор?
Да, если компания не попадает под исключения, перечисленные в ч. 2 ст. 22 152-ФЗ. Исключения касаются узкого круга случаев: например, если оператор осуществляет деятельность по обработке персональных данных исключительно на бумажных носителях. Большинство организаций, работающих с клиентскими данными, обязаны подать уведомление.
-
Что будет, если политики конфиденциальности нет на сайте?
Отсутствие политики конфиденциальности при сборе данных через сайт — это нарушение ч. 2 ст. 18.1 152-ФЗ. Штраф для юридических лиц по ч. 3 ст. 13.11 КоАП — от 30 000 до 60 000 рублей. Это одно из первых нарушений, которое выявляет РКН при проверке сайтов.
-
Кто несет ответственность за утечку ПДн?
Перед Роскомнадзором и субъектами данных отвечает оператор — организация или ИП. Штрафы при первичной утечке составляют от 3 000 000 до 15 000 000 рублей в зависимости от объема и типа скомпрометированных данных. При повторной утечке назначается оборотный штраф в размере от 1 до 3% годовой выручки, но не менее 20 000 000 рублей.
-
Нужно ли брать согласие с сотрудников на обработку их персональных данных?
Не всегда. Большинство операций с данными сотрудников осуществляется на основании Трудового кодекса РФ, согласие для них не требуется. Оно нужно для передачи ПДн третьим лицам, не предусмотренной законом: например, в банк для оформления зарплатной карты, в страховую для ДМС, на корпоративный сайт или доску почета.
-
Что такое персональные данные в организации и что к ним относится?
Персональные данные — любая информация, прямо или косвенно позволяющая идентифицировать физическое лицо (ст. 3 152-ФЗ). В организации к ним относятся данные сотрудников (ФИО, паспорт, СНИЛС, банковские реквизиты), клиентов (имя, телефон, email, адрес), контрагентов.
-
Обязан ли ИП соблюдать требования 152-ФЗ о персональных данных?
Да. Индивидуальный предприниматель является оператором персональных данных, если обрабатывает ПДн хотя бы одного физического лица: клиента, сотрудника или контрагента. Требования 152-ФЗ распространяются на него в полном объеме, включая уведомление РКН, наличие политики конфиденциальности и форм согласий.
-
Нужно ли подавать уведомление в Роскомнадзор?
Да, если компания не попадает под исключения, перечисленные в ч. 2 ст. 22 152-ФЗ. Исключения касаются узкого круга случаев: например, если оператор осуществляет деятельность по обработке персональных данных исключительно на бумажных носителях. Большинство организаций, работающих с клиентскими данными, обязаны подать уведомление.
-
Что будет, если политики конфиденциальности нет на сайте?
Отсутствие политики конфиденциальности при сборе данных через сайт — это нарушение ч. 2 ст. 18.1 152-ФЗ. Штраф для юридических лиц по ч. 3 ст. 13.11 КоАП — от 30 000 до 60 000 рублей. Это одно из первых нарушений, которое выявляет РКН при проверке сайтов.
-
Кто несет ответственность за утечку ПДн?
Перед Роскомнадзором и субъектами данных отвечает оператор — организация или ИП. Штрафы при первичной утечке составляют от 3 000 000 до 15 000 000 рублей в зависимости от объема и типа скомпрометированных данных. При повторной утечке назначается оборотный штраф в размере от 1 до 3% годовой выручки, но не менее 20 000 000 рублей.
-
Нужно ли брать согласие с сотрудников на обработку их персональных данных?
Не всегда. Большинство операций с данными сотрудников осуществляется на основании Трудового кодекса РФ, согласие для них не требуется. Оно нужно для передачи ПДн третьим лицам, не предусмотренной законом: например, в банк для оформления зарплатной карты, в страховую для ДМС, на корпоративный сайт или доску почета.


Руководитель юридического отдела
8 лет опыта
более 300 выигранных дел




Комментарии