

Персональные данные в CRM-системах


Самые громкие и дорогие для бизнеса ситуации на рынке персональных данных связаны с утечками данных из CRM-систем: злоумышленники взламывают базы компаний, и в открытом доступе оказываются миллионы записей из клиентской базы. Ответственность бизнеса за такие инциденты — одна из самых серьезных по КоАП, а причиной чаще всего становится именно хранение персональных данных в CRM-системах: большой объем накопленной информации, отсутствие четкого контроля доступа сотрудников к базе и отсутствие регламента по удалению неактуальных данных.
Организации довольно часто в первую очередь собирают сведения о клиенте, а лишь затем думают, как и для чего данные были собраны. CRM-системы — Битрикс24, amoCRM, RetailCRM и другие — стали центрами аккумуляции данных: телефоны, email-адреса, история покупок, записи звонков, поведение на сайте. За каждой строчкой в карточке клиента стоит живой человек, чьи права охраняет Федеральный закон № 152-ФЗ «О персональных данных».
Ниже наши юристы подробно разобрали: какие данные можно легально хранить в CRM, где физически должны находиться серверы и что делать с контактами клиентов, которые давно потеряли актуальность для бизнеса, но продолжают находиться в базе.


Содержание
- 152-ФЗ и CRM-системы: является ли ваша база клиентов информационной системой персональных данных?
- Цели обработки персональных данных в CRM: почему хранить данные «про запас» незаконно
- Избыточность персональных данных по 152-ФЗ: какие данные можно хранить в CRM, а какие нельзя
- Актуализация персональных данных по 152-ФЗ и гигиена базы данных в CRM: в чем правовая связь
- Локализация баз данных CRM: где должны физически находиться серверы
- Журнал учета доступа к персональным данным в CRM: обязателен ли он?
- Уведомление Роскомнадзора: обязательно ли его подавать, если вы ведете CRM
- Какая ответственность предусмотрена за несоблюдение закона о ПДн
152-ФЗ и CRM-системы: является ли ваша база клиентов информационной системой персональных данных?
Да. CRM с карточками клиентов-физических лиц в соответствии со 152-ФЗ является ИСПДн (информационной системой персональных данных). Компания, которая ее ведет, становится оператором персональных данных со всеми вытекающими обязательствами.
Оператором персональных данных по п. 2 ст. 3 Закона № 152-ФЗ является лицо, организующее и (или) осуществляющее обработку ПДн, а также определяющее цели обработки, состав ПДн и действия с ними. Статус оператора возникает не в силу регистрации и не через получение разрешения, а в силу самого факта обработки ПДн в своих интересах: ФИО, номера телефонов, электронная почта, адрес места жительства или адрес регистрации, иные сведения, относящиеся к физическому лицу.
Для CRM-маркетинга это означает конкретный перечень обязательств:
- направить уведомление в Роскомнадзор до начала обработки персональных данных;
- разработать и опубликовать политику конфиденциальности (документ, определяющий политику оператора в отношении обработки ПДн);
- определить правовое основание обработки и, если иного основания нет, получить согласие субъектов (ч. 1 ст. 6 152-ФЗ); для рекламных рассылок — получить предварительное согласие (ч. 1 ст. 15).
- принять организационные и технические меры защиты данных;
- обеспечить права субъектов на доступ к их ПДн, их исправление и удаление.
Особого внимания заслуживает вопрос о CRM-разработчике. Если разработчик платформы оказывает техническую поддержку и в ее рамках получает доступ к клиентским данным, он приобретает статус лица, которое обрабатывает персональные данные по поручению (ч. 3 ст. 6 Закона № 152-ФЗ). Это не освобождает его от соблюдения 152-ФЗ: напротив, с ним необходимо оформить поручение на обработку, содержащее перечень ПДн, действий и целей обработки, обязанность соблюдать конфиденциальность и требования ч. 5 ст. 18, ст. 18.1 и ст. 19 152-ФЗ. Поручение допускается с согласия субъекта, если иное не предусмотрено федеральным законом. Передача данных разработчику без поручения может быть квалифицирована как обработка с нарушением закона. То же касается CRM-интеграторов, которые настраивают систему под ключ и имеют доступ к реальным карточкам клиентов.

Цели обработки персональных данных в CRM: почему хранить данные «про запас» незаконно
152-ФЗ требует, чтобы каждое поле в карточке клиента соответствовало конкретной, заранее определенной цели. Сбор и хранение данных «на всякий случай» прямо запрещены.
Принцип целеполагания — один из базовых в Законе № 152-ФЗ. Статья 5 Закона № 152-ФЗ устанавливает, что обработка персональных данных допускается только в конкретных, заранее определенных и законных целях; обработка персональных данных, несовместимая с целями сбора персональных данных, не допускается. Обработке подлежат только те данные, которые отвечают заявленным целям. Таким образом, если персональные данные собраны для осуществления доставки, их нельзя использовать в целях, несовместимых с доставкой (ч. 2 ст. 5 152-ФЗ); если данные собраны для рассылки — использовать данные нужно для этой цели.

Предположим, маркетолог добавил поле «Дата рождения» для именных поздравлений клиента с днем рождения. Но если такая цель не заявлена оператором (в документе о политике, уведомлении, а при обработке на основании согласия — и в согласии), поле будет считаться избыточным при проверке, даже если данные реально используются. Цель и состав данных должны быть отражены в документах до начала сбора, а не после. Использование даты рождения для рассылки поздравлений является обработкой данных в маркетинговых целях, требующей согласия.
Наши юристы готовы сформировать корректное согласие на обработку персональных данных и иные документы, соответствующие законодательству об обработке персональных данных — это поможет защитить бизнес от штрафов.
Наши кейсы
-
Вернули аванс 1,8 млн ₽ за невыполненные работы по договору подряда
Возвращён аванс + % за пользование чужими денежными средствами
Избыточность персональных данных по 152-ФЗ: какие данные можно хранить в CRM, а какие нельзя
Избыточность — это хранение или сбор данных, не обусловленных заявленными целями. Обработка ПДн, несовместимая с целями сбора, влечет штраф для юридических лиц от 150 000 до 300 000 рублей (ч. 1 ст. 13.11 КоАП РФ), при повторном нарушении — от 300 000 до 500 000 рублей (ч. 1.1). Роскомнадзор может проверить не только политику конфиденциальности, но и реальный состав данных в системе.
В соответствии со статьей 5 Закона № 152-ФЗ, обрабатываемые персональные данные не должны быть избыточными по отношению к заявленным целям их обработки. На практике это означает, что контролирующий орган может открыть CRM и сравнить поля карточки клиента с теми целями и составом данных, которые вы указали в политике конфиденциальности и согласии. Любое несоответствие может повлечь штраф по ч. 1 ст. 13.11 КоАП, составляющий от 150 000 до 300 000 рублей.
Обратите внимание: специальные категории персональных данных, такие как сведения о состоянии здоровья, религиозные и политические взгляды, сведения о расовой, национальной принадлежности, требуют специального согласия и особой правовой основы обработки (ст. 10 Закона № 152-ФЗ). Хранение таких данных в стандартной CRM без отдельного обоснования незаконно и влечет ответственность в виде штрафа по КоАП.
Наши юристы готовы провести правовой аудит сайта и CRM-системы — выявим избыточные поля в формах сбора данных и карточках клиентов до того, как это сделает Роскомнадзор.
Актуализация персональных данных по 152-ФЗ и гигиена базы данных в CRM: в чем правовая связь
152-ФЗ обязывает операторов следить за точностью данных и удалять устаревшие. Гигиена базы данных в CRM — это не способ снизить стоимость рассылки, а исполнение требований закона.
П. 6 ст. 5 Закона № 152-ФЗ устанавливает, что оператор обязан принимать меры по удалению или уточнению неполных или неточных данных. Это требование действует непрерывно — не только в момент сбора, но и на протяжении всего периода хранения.
Что означает актуализация персональных данных на практике:
- Реакция на изменения. Клиент сменил телефон, переехал или изменил фамилию — прежние данные стали неточными. Продолжать хранить их в неизменном виде означает нарушать требование о точности ПДн.
- Обработка запросов субъектов. Получив от субъекта запрос об исправлении данных, оператор по общему правилу обязан заблокировать эти данные на период проверки (ч. 1 ст. 21 152-ФЗ). Если неточность подтверждается, оператор должен уточнить данные и снять блокирование в течение 7 рабочих дней с момента представления субъектом подтверждающих сведений (ч. 2 ст. 21 152-ФЗ).
- Работа с «мертвыми» контактами. Клиент, который два года не открывал ваши письма и ничего не покупал, — это не просто «неактивный» сегмент для маркетолога. Это повод проверить, сохраняется ли цель, ради которой собирался контакт. Сроки неактивности, после которых цель считается утраченной, рекомендуется закрепить в локальных актах. Если цель, ради которой собирался контакт, достигнута или утратила необходимость, данные подлежат уничтожению или обезличиванию в течение 30 дней (ч. 7 ст. 5, ч. 4 ст. 21 152-ФЗ).
Обращаем внимание: чистить базу нужно не ради, например, экономии на тарифе, а потому что хранить контакты без актуальной цели незаконно. Часто именно «мертвые» контакты становятся главной проблемой при утечке данных: чем больше база, тем шире охват инцидента и тем выше ответственность оператора.
Удаление персональных данных из CRM: когда и как это сделать правильно
Данные подлежат удалению в нескольких случаях: истечение срока хранения, достижение цели обработки, отзыв согласия субъектом, выявление неправомерной обработки.
Статья 21 Закона № 152-ФЗ устанавливает: при достижении цели обработки оператор прекращает обработку и уничтожает данные в течение 30 дней. При отзыве согласия — в течение 30 дней с момента его получения, если нет иных законных оснований для хранения (например, действующего договора). При выявлении неправомерной обработки ПДн оператор прекращает ее, а если обеспечить правомерность невозможно — уничтожает данные. Ниже — таблица со сроками и основаниями действий с ПДн.
|
Основание |
Срок |
Часть статьи 21 Закона 152-ФЗ |
| Неправомерная обработка (⟶ прекращение обработки) | не более 3 рабочих дней с даты выявления | ч. 3 |
| Неправомерная обработка, правомерность которой обеспечить невозможно (⟶ уничтожение ПДн) | не более 10 рабочих дней с даты выявления | ч. 3 |
| Достигнута цель обработки (⟶ прекращение обработки и уничтожение ПДн) | 30 дней | ч. 4 |
| Отзыв согласия субъектом ПДн (⟶ прекращение обработки и уничтожение ПДн) | 30 дней | ч. 5 |
| Требование субъекта ПДн прекратить обработку (⟶ прекращение обработки ПДн) | 10 рабочих дней (можно продлить не более чем на 5 рабочих дней) | ч. 5.1. |
| Уточнение неточных ПДн | 7 рабочих дней | ч. 2 |
| Если нет возможности уничтожить в установленные выше сроки, оператор блокирует ПДн и обеспечивает их уничтожение | Не более, чем за 6 месяцев, если иное не установлено ФЗ | ч. 6 |
На практике «удаление» имеет три уровня:
- Уровень 1 — архивирование или пометка «удален» в интерфейсе CRM. Данные остаются в базе, просто скрыты от оператора. Однако это не засчитывается как уничтожение.
- Уровень 2 — программное удаление записи из CRM. Карточка физически удаляется из основной базы данных, но данные нередко остаются в резервных копиях, журналах, экспортированных файлах и синхронизированных внешних сервисах — системах email-рассылок, колл-трекинга, сквозной аналитики.
- Уровень 3 — физическое уничтожение или необратимое обезличивание. Данные удаляются из всех мест хранения и обработки. Вместо уничтожения допускается обезличивание (ч. 7 ст. 5 152-ФЗ), выполненное в соответствии с требованиями и методами, установленными Роскомнадзором (ч. 12 ст. 23). Если уничтожить данные в срок невозможно, их блокируют и уничтожают в течение 6 месяцев (ч. 6 ст. 21).
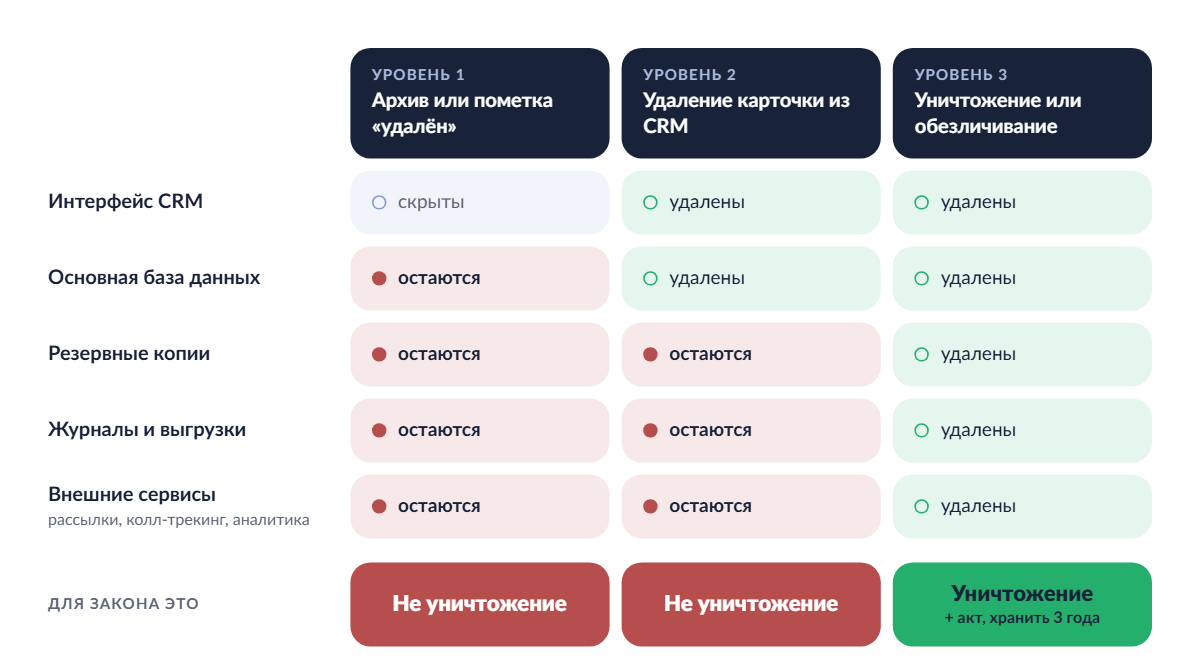

Акт об уничтожении персональных данных — обязательный документ, подтверждающий факт уничтожения ПДн. В него включаются такие сведения, как: наименование организации и адрес оператора; сведения о лицах, обрабатывающих ПДн по поручению; сведения о субъектах, чьи ПДн уничтожены; перечень категорий уничтоженных данных; ФИО и подписи ответственных лиц. Акт и приложения к нему необходимо хранить три года с момента уничтожения. Отсутствие акта об уничтожении ПДн может вызвать вопросы у Роскомнадзора.
Наши юристы готовы подготовить пакет документов по защите персональных данных под потребности вашего бизнеса: закроем требования 152-ФЗ к операторам ИСПДн и защитим вашу компанию от штрафов Роскомнадзора.
Локализация баз данных CRM: где должны физически находиться серверы
Первичная база данных с персональными данными российских граждан должна физически находиться на серверах в России. Использование западных CRM (HubSpot, Pipedrive и пр.) с серверами в Европе или США без российской точки локализации является нарушением ч. 5 ст. 18 152-ФЗ.
Согласно ч. 5 ст. 18 152-ФЗ при сборе ПДн, в том числе через интернет, запись, систематизация, накопление, хранение, уточнение (обновление, изменение), извлечение ПДн граждан РФ с использованием баз данных, находящихся за пределами территории РФ, по общему правилу не допускаются.
Требование касается первичного сбора: данные при поступлении должны попадать именно в российскую базу. Использование зарубежной системы после сбора данных допустимо только с соблюдением правил трансграничной передачи (ст. 12 152-ФЗ) и при условии, что при сборе перечисленные операции не совершаются с использованием зарубежных баз данных. Архитектуру такого решения нужно прорабатывать отдельно.
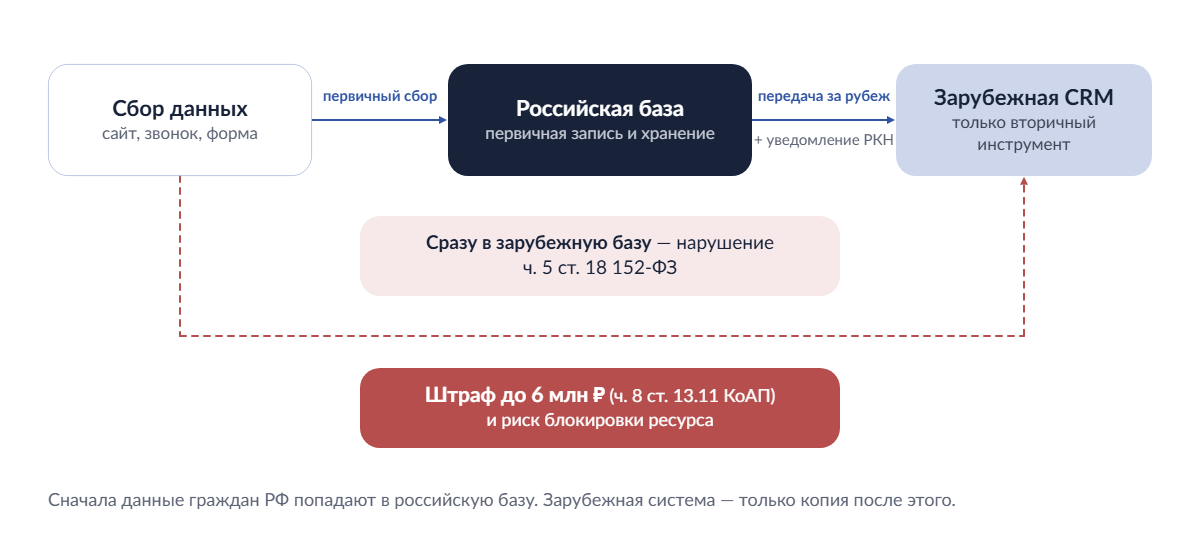
Роскомнадзор вправе ограничить доступ к информации, обрабатываемой с нарушением законодательства о ПДн. Прецеденты блокировок по этому основанию уже создали серьезные проблемы для компаний, не позаботившихся о российском накопителе заблаговременно.
Журнал учета доступа к персональным данным в CRM: обязателен ли он?
Да. Статья 19 Закона № 152-ФЗ и Приказ ФСТЭК России № 21 обязывают операторов вести учет действий в ИСПДн. Журнал фиксирует, кто, когда и к каким данным получил доступ, и является ключевым документом при проверках и расследовании инцидентов.
Для CRM-системы журнал учета доступа к персональным данным должен содержать следующие сведения:
- дату и время входа пользователя в систему;
- данные о том, какие карточки клиентов, кем и когда были открыты;
- факты редактирования, удаления или экспорта данных;
- изменения прав доступа пользователей.
Большинство CRM-платформ предоставляют базовые инструменты для ведения таких журналов. При этом важно не только наличие этого функционала, но и его правильная настройка.
Практическая ценность журнала состоит в следующем. Во-первых, РКН часто запрашивает журнал при проверке, и его отсутствие прямо свидетельствует о ненадлежащей организации защиты ПДн. Во-вторых, при расследовании утечки журнал позволяет установить, кто из сотрудников имел доступ к данным и в какое время. В-третьих, если клиент заявляет, что его данные «утекли» из-за вашей компании, а журнал показывает штатный характер всех обращений к его карточке, это может сыграть в вашу пользу.
Уведомление Роскомнадзора: обязательно ли его подавать, если вы ведете CRM
Как правило — да. Большинство компаний, ведущих базу клиентов-физических лиц, обязаны уведомить Роскомнадзор до начала обработки. Исключения немногочисленны и перечислены в ч. 2 ст. 22 Закона № 152-ФЗ.
Уведомление можно подать через официальный портал Роскомнадзора. Оно должно содержать, в частности, перечень категорий ПДн, цели обработки, сведения об операторе и местонахождении базы данных, описание мер защиты.
После подачи сведения о компании вносятся в реестр операторов.
Неуведомление или несвоевременное уведомление РКН об обработке персональных данных влечет наложение штрафа по ч. 10 ст. 13.11 КоАП: от 100 000 до 300 000 рублей для юридических лиц. Именно поэтому не следует игнорировать требование закона об уведомлении контролирующего органа.
Какая ответственность предусмотрена за несоблюдение закона о ПДн
Санкции дифференцированы по составам и могут достигать миллионов рублей в зависимости от нарушения.
|
Нарушение |
Статья КоАП РФ |
Штраф для юридических лиц |
| Обработка ПДн без согласия в письменной форме, когда согласие обязательно, либо с нарушением требований к составу сведений в письменном согласии | ч. 2 ст. 13.11 | от 300 000 до 700 000 руб. |
| Повторное нарушение при обработке ПДн без согласия или с нарушением требований к согласию | ч. 2.1 ст. 13.11 | от 1 000 000 до 1 500 000 руб. |
| Неопубликованые политики обработки ПДн на сайте | ч. 3 ст. 13.11 | от 30 000 до 60 000 руб. |
| Непредоставление субъекту ПДн информации о его данных по запросу | ч. 4 ст. 13.11 | от 40 000 до 80 000 руб. |
| Несвоевременное выполнение требования субъекта об уточнении, блокировании или уничтожении персональных данных | ч. 5 ст. 13.11 | от 50 000 до 90 000 руб. |
| Несоблюдение требования о локализации ПДн | ч. 8 ст. 13.11 | от 1 000 000 до 6 000 000 руб. |
| Утечка ПДн от 1 тыс. до 10 тыс. субъектов и (или) от 10 тыс. до 100 тыс. идентификаторов | ч. 12 ст. 13.11 | от 3 000 000 до 5 000 000 руб. |
| Неуведомление Роскомнадзора об утечке | ч. 11 ст. 13.11 | от 1 000 000 до 3 000 000 руб |
Часто задаваемые вопросы о персональных данных в CRM
-
Является ли CRM информационной системой персональных данных (ИСПДн)?

Да. Любая система, в которой хранятся и обрабатываются персональные данные физических лиц, является ИСПДн по 152-ФЗ. CRM с карточками клиентов — типичный пример такой системы.
-
Хранение баз данных клиентов: что говорит закон о сроках хранения персональных данных в базе?
Закон о персональных данных не устанавливает единого срока хранения клиентской базы: данные хранятся, пока нужны для заявленной цели, а затем удаляются в течение 30 дней. Отдельные сведения нужно хранить дольше по другим законам, например, некоторые бухгалтерские документы хранятся 5 лет.
-
Можно ли использовать HubSpot или Pipedrive, если их серверы находятся в Европе?
Напрямую — нет. Часть 5 ст. 18 152-ФЗ запрещает при сборе ПДн граждан РФ записывать, хранить и совершать иные перечисленные операции с использованием зарубежных баз данных (за исключением случаев п. 2, 3, 4, 8 ч. 1 ст. 6). Использование западных CRM возможно как вторичного инструмента — при условии, что первичная база хранится в российской системе. Архитектура такого решения требует отдельной технической и правовой проработки. Для передачи данных в зарубежный сервис потребуется уведомить Роскомнадзор о трансграничной передаче и сведения о мерах защиты получателя (ч. 3, 5 ст. 12 152-ФЗ). В государства, не обеспечивающие адекватной защиты, передача до истечения сроков рассмотрения уведомления не допускается (ч. 11 ст. 12).
-
Является ли CRM-разработчик оператором персональных данных?
Зависит от обстоятельств. Разработчик является самостоятельным оператором в отношении данных своих клиентов — физических лиц (пользователей платформы). Если же разработчик оказывает техническую поддержку и в ее рамках получает доступ к данным клиентов пользователя, он становится лицом, осуществляющим обработку ПДн по поручению оператора, и обязан соблюдать принципы 152-ФЗ в рамках договора-поручения с оператором.
-
Какие штрафы грозят за нарушения 152-ФЗ при работе с CRM?
Обработка данных без письменного согласия, когда оно обязательно, — до 700 000 рублей (ч. 2 ст. 13.11 КоАП РФ); обработка без законного основания в иных случаях — до 300 000 рублей (ч. 1 ст. 13.11 КоАП РФ). Нарушение требования о локализации — до 6 млн рублей для юридических лиц (ч. 8 ст. 13.11). При повторных нарушениях санкции многократно возрастают.
-
Нужно ли разрабатывать политику конфиденциальности, если у компании есть сайт и CRM?
Да. Оператор — юридическое лицо обязан издать документ, определяющий его политику в отношении обработки ПДн, и обеспечить неограниченный доступ к нему; при сборе данных через сайт — опубликовать его на страницах сайта, через которые осуществляется сбор (п. 2 ч. 1, ч. 2 ст. 18.1 152-ФЗ). Отсутствие политики или ее несоответствие фактической обработке данных — распространенное нарушение, которое влечет наложение штрафов по КоАП РФ.
-
Является ли CRM информационной системой персональных данных (ИСПДн)?
Да. Любая система, в которой хранятся и обрабатываются персональные данные физических лиц, является ИСПДн по 152-ФЗ. CRM с карточками клиентов — типичный пример такой системы.
-
Хранение баз данных клиентов: что говорит закон о сроках хранения персональных данных в базе?
Закон о персональных данных не устанавливает единого срока хранения клиентской базы: данные хранятся, пока нужны для заявленной цели, а затем удаляются в течение 30 дней. Отдельные сведения нужно хранить дольше по другим законам, например, некоторые бухгалтерские документы хранятся 5 лет.
-
Можно ли использовать HubSpot или Pipedrive, если их серверы находятся в Европе?
Напрямую — нет. Часть 5 ст. 18 152-ФЗ запрещает при сборе ПДн граждан РФ записывать, хранить и совершать иные перечисленные операции с использованием зарубежных баз данных (за исключением случаев п. 2, 3, 4, 8 ч. 1 ст. 6). Использование западных CRM возможно как вторичного инструмента — при условии, что первичная база хранится в российской системе. Архитектура такого решения требует отдельной технической и правовой проработки. Для передачи данных в зарубежный сервис потребуется уведомить Роскомнадзор о трансграничной передаче и сведения о мерах защиты получателя (ч. 3, 5 ст. 12 152-ФЗ). В государства, не обеспечивающие адекватной защиты, передача до истечения сроков рассмотрения уведомления не допускается (ч. 11 ст. 12).
-
Является ли CRM-разработчик оператором персональных данных?
Зависит от обстоятельств. Разработчик является самостоятельным оператором в отношении данных своих клиентов — физических лиц (пользователей платформы). Если же разработчик оказывает техническую поддержку и в ее рамках получает доступ к данным клиентов пользователя, он становится лицом, осуществляющим обработку ПДн по поручению оператора, и обязан соблюдать принципы 152-ФЗ в рамках договора-поручения с оператором.
-
Какие штрафы грозят за нарушения 152-ФЗ при работе с CRM?
Обработка данных без письменного согласия, когда оно обязательно, — до 700 000 рублей (ч. 2 ст. 13.11 КоАП РФ); обработка без законного основания в иных случаях — до 300 000 рублей (ч. 1 ст. 13.11 КоАП РФ). Нарушение требования о локализации — до 6 млн рублей для юридических лиц (ч. 8 ст. 13.11). При повторных нарушениях санкции многократно возрастают.
-
Нужно ли разрабатывать политику конфиденциальности, если у компании есть сайт и CRM?
Да. Оператор — юридическое лицо обязан издать документ, определяющий его политику в отношении обработки ПДн, и обеспечить неограниченный доступ к нему; при сборе данных через сайт — опубликовать его на страницах сайта, через которые осуществляется сбор (п. 2 ч. 1, ч. 2 ст. 18.1 152-ФЗ). Отсутствие политики или ее несоответствие фактической обработке данных — распространенное нарушение, которое влечет наложение штрафов по КоАП РФ.


Управляющий партнер
10 лет опыта
более 300 выигранных дел



Комментарии